
個人情報が漏洩したというお知らせが届いた、あるいは使っているサービスの名前を漏洩のニュースで見た。そんなときの対策は、漏れた情報の種類で変わります。パスワード、カード番号、銀行口座、運転免許証、マイナンバー、病歴など10種類について、今日やること、1か月以内にやること、やってはいけないことを早見表にまとめ、種類ごとの手順書をつけました。
届いたお知らせを前に、何から手をつければいいのか分からなくなるのは、無理もありません。上から順に読む必要はありません。通知に書かれた項目を確かめたら、早見表で自分の行を探し、その行の手順書だけ読めば足ります。今日やるのは、早見表の「今日やること」の列にある分だけです。
お知らせには、何が漏れたと書いてありましたか? 項目を読む前に、まずそのお知らせが本物かどうかを、リンクを押さずに確かめるところから始めます。
個人情報の漏洩を知らされた直後、先に何を確かめるか?
2026年は、漏洩の公表が途切れません。NHKの報道(2026年10月16日)によると、セキュリティー会社マクニカのまとめで、2026年に不正アクセスで漏洩した可能性がある個人情報は、のべ1億6500万人分余りにのぼります。のべの数なので、同じ人が複数の事案で数えられていて、実際の人数とは違います。これだけお知らせが出回っている中で、使っているサービスの名前を見つけて不安になるのは、自然なことです。
本物のお知らせが増えれば、それを装った偽物も増えます。警察庁は2026年10月、情報が流出した企業を名乗る偽メールの可能性があるとして、メールのリンクを安易に押さないよう呼びかけました。
漏洩の通知メールが本物か、リンクを押さずに確かめる
- 通知のメールやSMSに書かれたリンクと電話番号は使わない
- そのサービスの公式アプリか、前から使っているブックマークで公式サイトを開く
- 公式サイトのお知らせ欄に、同じ内容の発表があるかを見る
- 発表があれば、公式サイトに載っている問い合わせ窓口で、自分が対象かを確かめる
デジタル大臣の記者会見(10月6日)でも、実在の企業や行政機関を装うメールやSMSのリンクは安易に開かず、公式サイトか公式アプリから入るよう呼びかけています。
メールを開いてしまった、リンクを押してしまったという方も、何も入力していなければ慌てなくて大丈夫です。IPAは、メールやSMSを開いただけでは被害は発生せず、URLにアクセスしても情報を入力したりアプリを入れたりしていなければ、基本的に被害は発生しないとしています。入力してしまったときの手順は、パスワードの手順書の最後にあります。
「漏洩した」と「漏洩した可能性がある」で、やることは変わる?
通知には「漏洩した可能性があります」と書かれていることがよくあります。個人情報保護委員会のガイドラインでも、本人に知らせる項目には、漏洩した情報だけでなく、漏洩したおそれのある情報も含まれます。報告の対象になる事案では、可能性の段階でも通知が届きます。
私は、可能性の段階でも、書かれている項目は漏れたものとして、早見表の「今日やること」を済ませておくことを勧めています。パスワードの変更やカード会社への連絡は、あとで漏れていなかったと分かっても、失うものが小さいからです。
通知に書かれる5つの項目のうち、まず見るのは漏れた情報の項目
個人情報保護委員会のガイドラインでは、事業者が本人に通知する内容は次の5つです。
- 概要
- 漏洩した、またはそのおそれのある個人データの項目
- 原因
- 二次被害やそのおそれの有無と、その内容
- その他参考になる事項(本人が自分を守るために取れる措置など)
早見表の行は、2の項目に書かれた言葉で探してください。5に、パスワードの再設定のような事業者からのお願いが書かれていれば、それも合わせて済ませます。この通知は様式が法令で決まっておらず、メールのほか郵送で届くこともあります。
漏洩の通知が来ないときは、公式サイトのお知らせを見る
通知が来ないから自分は対象外、とは限りません。連絡先を持っていない、連絡先が古いなどで本人への通知が難しいとき、事業者は公表や問い合わせ窓口の設置といった代わりの措置をとれば足りることになっています(個人情報保護法第26条第2項。公表の扱いは個人情報保護委員会のQ&Aにあります)。
退会したサービスや、昔のメールアドレスで登録したサービスは、通知が届かない側に入りやすいところです。個人情報保護委員会の注意喚起は事業者に向けたもので、利用する必要がなくなった個人データを消さずに持ち続けたために、被害が深刻になった事例があると書いています。使わなくなったサービスにも情報が残っているかもしれない、というのは私の見立てです。ニュースで見かけた名前に心当たりがあれば、そのサービスの公式サイトのお知らせを、自分で見に行ってください。
漏洩の通知の真偽をAIに聞くときの注意
届いた文面をChatGPTなどに貼って、本物かどうかを聞きたくなりますよね。聞くのはかまいませんが、答えを最後の判断にはしないでください。フィッシング対策協議会は、フィッシングは見た目では見破れないと書いていて、文面だけで判断できることには限りがあります。貼る前に、会員番号や氏名、住所など自分の情報は消しておきます。
ここまで確かめたら、あとは早見表で自分の行を探すだけです。
漏れた情報の種類別、個人情報漏洩対策の早見表
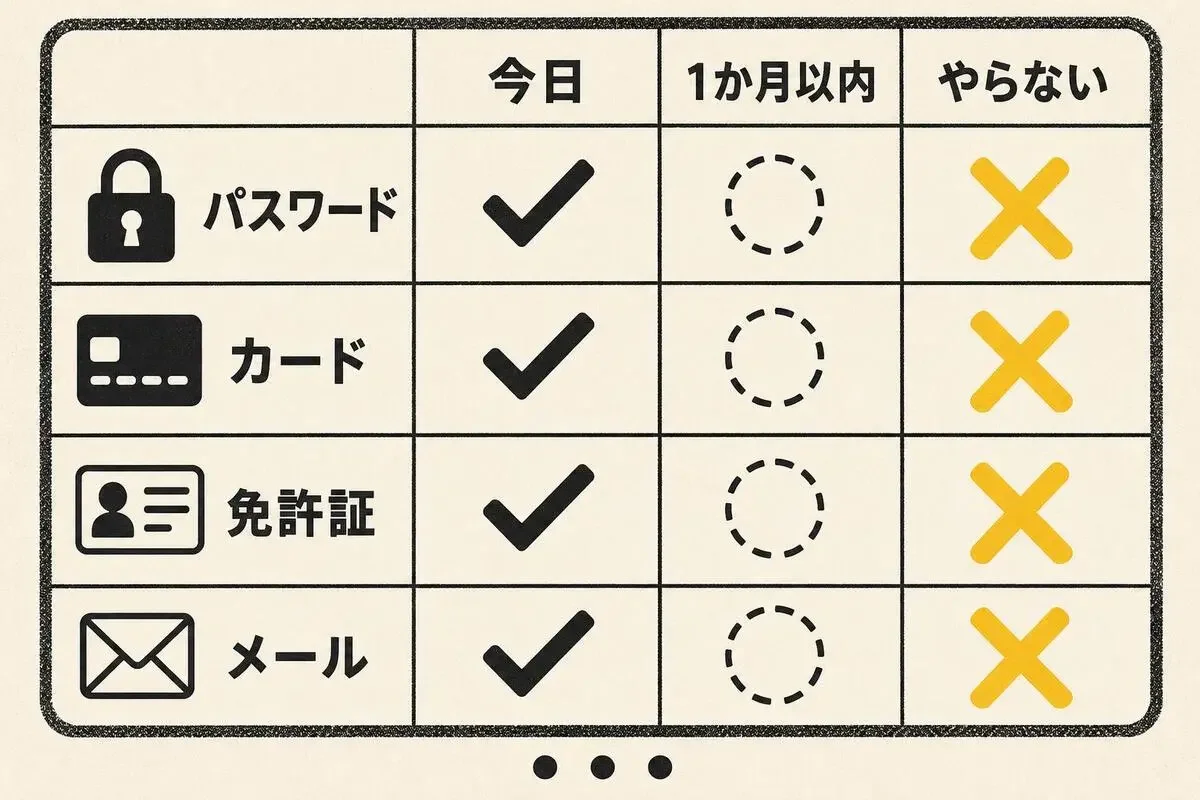
10種類すべてを読む必要はありません。見るのは自分の行だけで、項目欄に書かれた言葉で探してください。複数の行に当たるときの片づけ方は、複数の個人情報が一度に漏洩したときの章にまとめています。
早見表の「今日」と「1か月以内」の分け方
「今日やること」には、遅れると取り返しにくくなるものを入れました。カードと銀行は補償に届出の期限があり、パスワードは変えるまでのあいだ、同じパスワードを使っている先まで入られる危険が続きます。
「1か月以内」には、設定や手続きに日数がかかるものと、次の被害を減らすための備えを入れています。本人申告のように「今日」の列にあっても、今は申込みが混み合っていて、登録が終わるまでに日数がかかるものもあります。読むのは、まず「今日」の列だけで足ります。「1か月以内」の列は、今日の分が済んでから取りかかれば間に合います。
やってはいけないことに共通するのは、通知のリンクと番号を使うこと
「やってはいけないこと」の列は、公的機関や業界団体、各社の案内に書かれた行動から選びました。パスポートの行だけは、外務省の紛失・盗難の手続きの記載から、私が導いたものです。並べてみると、ほとんどが同じ線の上にあります。通知や連絡に書かれたリンクと番号を使わない、という線です。
漏洩のあとに届く連絡は、本物も偽物も同じ会社の名前で届きます。迷ったら、自分で開いた公式アプリかブックマークにだけ、パスワードや番号を入れてください。
パスワードが漏洩したとき、使い回しの確認から変更までの手順書
使い回しの怖さは、数字で見ると分かりやすくなります。個人情報保護委員会が2026年8月に指導したKDDIのプロバイダー向けメールシステムの件では、1223万1954人分のIDとパスワードの漏洩が確認され、うち761万6173人分のパスワードは暗号化されないまま保存されていました。委員会は利用者に、同じか似たパスワードをほかのサービスで使っていないかを速やかに確かめ、使っていたらそちらも変えるよう呼びかけています。
同じパスワードを、ほかにいくつのサービスで使っていますか? すぐに数えられないなら、パスワード診断で洗い出せます。数え終わるのを待つ必要はありません。まず、漏れたサービスのパスワードを変えるところから始めます。
パスワード漏洩で変える順番
IPAは、自分でログインできる場合の手順を、次のように案内しています。
- 漏れたサービスに、公式アプリか、自分で開いた公式サイトから入ってパスワードを変える
- 登録されているメールアドレスと電話番号を見て、自分のものでないものがあれば削除する
- 多要素認証を設定していなければ設定する
新しいパスワードは、IPAの言葉でいえば「できるだけ長く」「複雑で」「使い回さない」ものにします。
同じパスワードを使っていたほかのサービスも、同じ手順で変えます。私なら、メール、銀行とカード、通販、SNSの順に進めます。メールを先にするのは、ほかのサービスのパスワード再設定の連絡を受け取る入口だからです。
パスワードを変えられてログインできないとき
IPAの案内では、ログインできないときは、まずログイン画面の「パスワードを忘れた」から再設定を試します。パスワードを変えられてしまった場合は、各サービスのヘルプを見ます。
それでも戻せなければ、サービスの運営に連絡するしかありません。IPAは、無料のサービスは電話の窓口がないことが多く、Webのフォームから連絡することになると書いています。
使い回しを洗い出すパスワード診断
Chromeにパスワードを保存しているなら、Google パスワード マネージャーの「チェックアップ」が使えます。保存したパスワードを、漏洩しているもの、安全性の低いもの、使い回しているものの3つの観点で診断する機能です。
開き方は、Chromeのメニューの「パスワードと自動入力」から「Google パスワード マネージャー」を開いて「チェックアップ」を選ぶか、passwords.google.com から入ります。保存したパスワードが漏洩したときに通知を受け取ることもできます(Googleのヘルプ)。
多要素認証とパスキーを設定する
多要素認証は、パスワードのように記憶しているもの、スマホのように持っているもの、指紋や顔のような体の特徴のうち、2つ以上を組み合わせてログインする仕組みです。パスワードが漏れても、もう1つの要素がなければ入れません。
パスキーは、指紋や顔の認証、端末の画面ロックの解除でログインする方式で、IPAは利用を勧めています。使えるのは、サービス側が対応している場合です。Apple、Google、Microsoft、Yahoo!、Instagram、X、Amazon、Facebook、dアカウント、au IDの多要素認証(二段階認証)の設定手順へのリンクは、IPAの不正ログイン対策のページにまとまっています。パスキーの設定は、各サービスのヘルプで確かめてください。
多要素認証にも、偽のログイン画面に入力してしまうと破られる手口があります。くわしくは、カードと銀行口座の手順書の最後で触れます。
パスワードそのものは送らずに、漏洩したものか確かめる仕組み
過去の流出データと照らし合わせるサービスに、英語表示の Have I Been Pwned があります。メールアドレスが過去の流出データに含まれているかを無料で調べられるほか、パスワードについては Pwned Passwords という仕組みがあります。
Pwned Passwords は、パスワードそのものを送りません。パスワードを SHA-1 という計算で40文字の英数字に変え、その先頭の5文字だけを送ります。返ってくるのは、先頭5文字が同じものの残り35文字と出現回数の一覧で、自分のものが含まれるかは手元で探します。
使い捨ての検証用の環境で、自分のパスワードではないダミーの文字列を使い、2026年10月17日に試しました。
password123を変換すると、先頭5文字はCBFDAになる。これだけを送ると1,971行が返り、残りの35文字がその中に見つかった。出現回数は2,266,543回- でたらめな長い文字列
kX9-zq-unlikely-Tmp-7731-lemonでは、先頭5文字5D902で2,040行が返り、一致はなかった
送った先頭5文字: CBFDA
返ってきた一覧の中で一致した行(残り35文字:出現回数)
C6008F9CAB4083784CBD1874F76618D2A97:2266543
どちらも2,000行前後が返ってくるので、受け取る側には、その中のどれを探しているのかが分かりません。
結果の読み方には注意が要ります。見つかったというのは、過去の流出データに同じ文字列があったという意味で、自分のアカウントから盗まれたとは限りません。逆に一致がなくても、まだ公開されていない流出は含まれないので、安全の保証にはなりません。ふだん確かめるなら、パスワード管理の診断機能で十分です。
偽メールのリンクからパスワードを入力してしまったとき
IPAの案内に沿って、次の順で動きます。
- 入力したIDのパスワードを、公式アプリか、自分で開いた公式サイトから入って速やかに変える
- 同じパスワードをほかのサービスで使っていれば、そちらも変える
- クレジットカードの情報も入力したなら、速やかにカード会社に相談する
入力してしまっても、やることは決まっています。上の3つを、上から順に進めてください。
クレジットカード番号と銀行口座が漏洩したとき、不正利用を止める手順書
項目欄にカード番号やネットバンキングの情報があったら、今日のうちにカード会社や銀行へ連絡してください。補償には届出の期限があり、その長さも数え方も会社ごとに違います。カードの場合、電話の前にそろえるのは、このあとの4つのメモだけです。
日本クレジット協会の統計によると、2026年4〜6月のカード不正利用の被害額は107.7億円で、92.9%にあたる100.1億円が番号盗用でした。カードが手元にあっても、番号を使われる被害が大半です。
カード番号が漏洩したら、電話の前にそろえる4つのメモ
連絡先は、カードの裏面の番号か、カード会社の公式アプリで確かめます。届いたメールやSMSに書かれた番号は使いません。日本クレジット協会の「クレジットカード不正利用5つの対策」にも、カード会社が確認の連絡でカード番号などの入力を求めることはない、と書かれています。
- どの事業者から、いつ通知が届いたか(通知のメールや封書は消さずに残す)
- 漏れた項目。カード番号の全部か一部か、有効期限やセキュリティコードを含むか
- 直近の明細に、身に覚えのない利用があるか
- 番号を変えたカードへの作り直しを希望するか
2は、通知の中でいちばん大事な一行です。個人情報保護委員会は、カード番号の下4桁と有効期限の組み合わせだけが漏れた場合は、直ちに国への報告の対象にはならないとしています。下4桁だけなのか番号の全部なのかで、急ぎ方が変わります。作り直すと番号が変わるので、そのカードを登録している支払い先は、新しいカードが届いてから登録し直します。
カードの補償期間と作り直しの手数料、会社ごとの違い
主なカード会社の公式ページの記載です。紛失や盗難の届出を前提にした書き方の会社もあるので、自分のケースに当てはまるかは電話で確かめてください。金額は税込です。持っているカードの行だけ見てください。
「どこも60日」と覚えていると、dカードの90日や、明細の通知から数えるJCBで読み違えます。61日と書く会社は連絡した日を数えに入れた書き方で、さかのぼれるのは60日分です。
補償には条件もあります。JCBの場合、家族の利用、書類を出さないとき、60日以内に届け出がないとき、暗証番号などの認証情報が使われた利用は補償されません。不正利用かどうかの調査結果が出るまでには、2〜3週間ほどかかります。
- JCBの不正利用の補償の案内と再発行手数料の案内
- 三井住友カードの不正利用の補償の案内と再発行手数料の案内
- 楽天カードの紛失・盗難の案内と作り直しの手数料の案内
- 三菱UFJニコスの不正利用の補償の案内と再発行手数料の改定の案内
- イオンカードの身に覚えのない請求の案内
- セゾンカードの紛失・盗難の案内と再発行の案内
- dカードのよくある質問と再発行手数料の案内
明細と利用通知で、カードの不正利用に早く気づく
連絡を済ませたら、使われたときにすぐ気づける形にしておきます。どれも日本クレジット協会が5つの対策に挙げているものです。
- カード会社の公式アプリか、ブックマークした会員サイトで直近の明細を開く
- 利用通知があればオンにする。カードを使うたびにメールやプッシュ通知で知らせる機能
- 本人認証サービス(EMV 3-Dセキュア)に、カード会社のサイトかアプリで登録する。ネットの買い物で本人かどうかを追加で確かめる仕組みで、「3Dセキュア」などと表記される
- 翌月以降も、明細が確定するたびに目を通す。JCBのように、明細の通知から届出の期限を数える会社がある
銀行口座とネットバンキングの補償は、連絡の早さで変わる
口座番号と一緒にネットバンキングのIDやパスワードが漏れていたら、次の順で進めます。
- そのパスワードを変える。やり方はパスワードの手順書と同じ
- 入出金の明細を開き、身に覚えのない出金がないか見る
- 身に覚えのない出金があれば、その日のうちに銀行へ連絡する
全国銀行協会の2008年の申し合わせでは、個人が自分の責任によらず遭ったネットバンキングの被害は、銀行に過失がなくても補償するとされました。2016年の公表では、本人に過失がなければ原則補償、過失があれば個別に対応するとしています。ただし、補償の条件に出てくる「30日」の数え方は、銀行によって2通りあります。
三菱UFJ銀行と三井住友銀行は連絡した日から過去へさかのぼり、みずほ銀行とゆうちょ銀行は被害の日から先へ数えます。どちらの書き方でも、早く連絡するほど補償の対象に入りやすくなります。
補償が減ったり受けられなくなったりする「過失」の例も、銀行の規定に載っています。みずほ銀行は、ほかのサービスと同じパスワードを使っていたことや、身に覚えのない履歴があるのに使い続けたことを過失の例に、フィッシングサイトへの入力を重大な過失の例に挙げています。三菱UFJ銀行は、過失の類型を決まった形にするのは難しく、個別に判断するとしています。
ワンタイムパスワードを設定しても、偽サイトに入力すると防げない
警察庁は2026年10月の注意喚起で、ワンタイムパスワードなどの多要素認証を有効な対策に挙げています。一方で、同じ警察庁が2026年3月にまとめた資料には、2019年ごろから二段階認証を突破するリアルタイム型のフィッシングが横行していると書かれています。偽のサイトに入力させたワンタイムパスワードを、犯人がその場で使う手口です。
3月の資料によると、2025年のネットバンキングの不正送金は4,747件、被害額は約103億9,700万円で、手口の約9割がフィッシングでした。警察白書によると、この被害額には法人の口座も含まれ、約47億円(約45%)が法人口座の被害です。白書は、ボイスフィッシングによる法人口座の被害が急増したことなどにより、被害額が過去最高になったと書いています。
ワンタイムパスワードは設定する価値がありますが、入力する画面が偽物なら守れません。銀行とカード会社のログインは、公式アプリかブックマークからと決めてしまうのが確実です。警察庁の10月の別の注意喚起は、パスキーの活用も勧めています。
カード会社や銀行への連絡、明細の確認、ネットバンキングのパスワード変更が済んだら、お金の面で今日やることは終わりです。3Dセキュアや利用通知の設定は、日をおいて取りかかれば間に合います。
運転免許証とマイナンバーが漏洩したとき、なりすましを防ぐ手順書
変えられない情報が漏れたと知ると、気持ちが重くなりますよね。免許証は再交付しても氏名、住所、生年月日はそのままで、マイナンバーは原則として生涯同じ番号です。パスワードのように変えて終わりにはできないので、悪用されそうになったときに止める仕組みを先に入れます。
本人確認書類の画像の悪用には、国も動いています。金融庁は2026年10月9日、運転免許証などの画像を含む顧客情報の漏洩を受けて、オンラインの本人確認で画像の不自然な点を確かめるよう金融機関に求めました。画像を送る方式の本人確認は、2027年4月1日施行の改正で廃止されます。
免許証の画像が漏洩したら、信用情報に注意書きを登録する本人申告
クレジットカードやローンの審査では、カード会社などが信用情報機関に申込者の情報を照会します。その信用情報に、「本人確認書類が漏れたので、申込みがあったら慎重に確かめてほしい」という注意書きを自分で登録できます。これを本人申告と呼び、CIC、JICC、全国銀行個人信用情報センター(KSC)の3つの機関に制度があります。
KSCの本人申告の手数料は、公式の資料のあいだで金額の書き方が食い違っています。申し込む前に、公式ページで金額を確かめてください。
止められる範囲には限りがあり、3機関とも、悪用を完全に防ぐものではないという趣旨を書いています。KSCへの照会はローンやカードなどの与信の判断に限られ、預金口座を開くときには行われません。今は手続きも混み合っていて、JICCとKSCは、登録や本人確認の完了まで通常より時間がかかると告知しています。
- 通知に、運転免許証などの画像が含まれると書かれているか確かめる
- 各機関の公式ページで、手数料と必要なもの(マイナンバーカード、スマホ、クレジットカードなど)を確かめる
- 申し込んだら、受付番号や完了の画面を保存する。CICでは、登録期間の途中で申告を削除するときに受付番号が要る
- 日をおいて、登録が終わったかを確かめる。JICCは、完了の通知が届かなくても登録が終わっていることがあるとして、アプリの「申込状況と登録結果の確認」で確かめるよう案内している
信用情報の本人開示で、申込みの記録を見る
自分の信用情報そのものを取り寄せる、本人開示という手続きもあります。CICの説明では、開示で分かるのは、契約中のクレジットやローンの内容、支払いの状況、借入の残高、申込みの記録などです。申込みの記録には、申し込んだ先の会社名や、その会社が確認した日も含まれます。
CICとJICCのネット開示は、マイナンバーカードの署名用電子証明書とスマホを使います。申込みの方法はJICCの開示の案内とKSCの案内で確かめられます。
運転免許証の再交付で、変わることと変わらないこと
画像が漏れた人の再交付は、都道府県ごとに受け付け方が異なり、番号の扱いも県警によって書き方が違います。福岡県警察のページは、流出を理由に再交付を希望する人には、事情を確かめたうえで免許証番号の末尾を繰り上げて再交付すると書いています。一方、埼玉県警察の再交付のページ(2026年4月3日更新)は、免許証を持って再交付する場合、免許証番号は変わらないとしています。
福岡県警察は同じページで、再交付しても流出した氏名、住所、生年月日は変わらず、不正利用を完全には防げないとも書いています。再交付は、本人申告の代わりにはなりません。
手数料は、警視庁、大阪府警察、神奈川県警察、静岡県警察、島根県警察のページに載っています。免許証だけを持つ人が、従来の免許証のまま再交付を受けるなら2,600円で、5つの都府県警のページで一致しています。それ以外は、いま持っている形と、再交付後に選ぶ形の組み合わせで金額が変わります。マイナ免許証だけを持つ人向けに、2,550円や2,650円の組み合わせを載せているページもあります(警視庁、神奈川県警、島根県警のページで確認しました)。申込み前に、住んでいる県警のページで確かめてください。
- 住んでいる都道府県の警察のページで、流出を理由にした再交付の案内があるか探す
- 受付の場所と時間、持ち物(今の免許証、手数料、写真を持ち込んで変える場合はその写真)を確かめる
- 番号を変えたい場合は、変えられるかを窓口で確かめてから申請する
マイナンバーが漏洩したとき、番号を変えられる条件
デジタル庁のよくある質問によると、マイナンバーを変えられるのは、漏洩して不正に用いられるおそれがあると認められる場合に限られ、本人の申請か市区町村長の職権で変更されます。漏れたという事実だけで、必ず変えられるわけではありません。
迷ったときの窓口はマイナンバー総合フリーダイヤル、0120-95-0178です。受付は平日9:30〜20:00、土日祝9:30〜17:30(年末年始を除く)で、カードの紛失や盗難を扱う音声ガイダンスの2番は24時間365日つながります。
マイナンバーの漏洩を口実にした詐欺もあります。個人情報保護委員会は、行政機関を名乗り、個人番号が漏洩しているなどとして振込に誘導する詐欺を、二次被害の例に挙げています。番号が漏れたことを理由にお金を振り込ませる連絡には、相手が誰を名乗っていても応じないでください。
マイナポータルの利用履歴で、身に覚えのない利用を探す
マイナポータルでは、自分のアカウントがいつどう使われたかを、過去15か月分まで確かめられます。15か月を過ぎた履歴を見る方法はありません。
- 公式アプリかブックマークからマイナポータルにログインする。正しいアドレスは
https://myna.go.jp/から始まる - 利用履歴の画面で、サービス名の絞り込みに「ログイン/ログアウト」を選ぶ
- 自分がログインしていない日時の記録がないかを見る
- 行政機関のあいだで自分の情報がやりとりされた記録は、ログイン後のトップ画面の下にある「行政機関のあいだでの情報提供履歴」から見る
4の記録が見られるのは、情報連携が始まった2024年7月18日以降の分です。確認した結果はログアウトすると消えるので、残したい場合はその場で控えます。
「メール通知」の設定で「ログイン時」にチェックを入れておくと、ログインのたびに notice@myna.go.jp から「マイナポータルにログインしました」というメールが届きます。マイナポータルのよくある質問によると、身に覚えがないのに届いた場合は、他人が自分のメールアドレスを登録している可能性があります。このメールを装った偽物もあるので、確かめるときもブックマークから入ってください。
パスポート番号や画像が漏れたときに分かっていること
外務省のパスポートのQ&A(2026年7月1日付)に、番号や画像だけが漏れた場合の案内は見当たりません。書かれているのは紛失と盗難の手続きで、届け出たパスポートは失効し、あとで見つかっても使えなくなります。
パスポートが手元にあるなら、紛失や盗難として届け出る場面ではありません。画像の漏洩が不安なら本人申告を検討し、パスポートの扱いは旅券の申請窓口に相談してください。
電話番号とメールアドレスと住所が漏洩したあとに届く連絡の見分け方
電話番号、メールアドレス、住所は、それだけでお金を引き出せる情報ではありません。マクニカのセキュリティ研究センターのブログも、2026年7月以降に公表された81の事案のうち、漏れたのが氏名や連絡先までの事案が11件、住所や生年月日などの基本的な登録情報までの事案が9件あったとして、単体では悪用しづらい情報だけが漏れる事案も少なくないと書いています。
困るのは、漏れた情報が詐欺の宛先リストになることです。このあと届くメール、SMS、電話、郵便に、漏洩を口実にしたものが混ざります。型を先に知っておくだけで、届いたときの受け止め方は変わります。
この章で、今日やることは次の3つです。
- 届くメールのリンクは押さず、公式アプリかブックマークから入る
- 携帯会社の迷惑SMS対策を確かめ、警察庁推奨アプリを入れる
- 名前や住所を知っている相手の連絡でも本物とは限らないと、家族と共有する
漏洩に便乗した詐欺メールは、流出元や公的機関の名前で届く
公的機関や業界団体が注意を呼びかけている連絡の型です。
- 情報が流出した企業を名乗る偽メール、流出したメールアドレスに届く偽メール(警察庁)
- カード会社や通販を名乗るメール。件名の例は「【重要】VISAカード ご利用制限のお知らせ」「【Amazon.co.jp】お荷物の配送に問題が発生しました」(フィッシング対策協議会)
- 行政機関を名乗り、マイナンバーが漏洩しているとして振込に誘導する連絡(個人情報保護委員会)
- 「個人情報を削除してあげる」という電話やハガキ(国民生活センター)
見た目で見分けようとするのは、当てになりません。フィッシング対策協議会の一般向けページは、フィッシングは見分けがつかないことが多く、差出人、日本語の自然さ、鍵マーク、サイトの見た目では判別が難しいと書いています。AIで自然な日本語が作られるからです。協議会が対策に挙げているのは、いつもの公式アプリ、いつもの公式サイトのブックマークから開く習慣です。
警察庁の資料によると、2025年に同協議会に寄せられたフィッシングの報告は245万4,297件でした。届いたフィッシングメールは info@antiphishing.jp に報告できます。
「個人情報を削除します」という電話やハガキには応じない
漏洩を知って不安なときほど、「消してあげます」という言葉は効いてしまいます。国民生活センターは、同センターが個人情報を削除してあげると電話することも、「紛争問題確認通知」のようなハガキを送ることも絶対にないとして、対応せずに無視し、不審なら消費者ホットライン188に相談するよう呼びかけています。
同センターの特集ページには、「あなたの個人情報が3社に漏れている。2社は削除できたが、…削除するためには、あなたの代わりの人を探す必要がある」という電話の相談事例も載っています。一方でフィッシング対策協議会は、漏洩した情報は犯罪者の間で売買され、消せないと書いています。漏れた情報を誰かが消してくれる、という話が出た時点で、詐欺を疑ってかまいません。
迷惑SMSと詐欺電話は、携帯会社の機能と警察庁推奨アプリで減らす
電話番号が漏れたら、携帯会社の迷惑SMS対策が効いているかを確かめます。
ほかの携帯会社を使っている方は、契約している会社の公式ページで同じような機能を探してください。
電話には、警察庁が推奨する無料の詐欺電話対策アプリがあります。特殊詐欺などに使われた番号からの着信を警告したりブロックしたりするもので、警察庁は2026年10月の注意喚起で、個人に向けて直ちにインストールするよう呼びかけました。
メールアドレスを新しくするか、迷ったときの決め方
フィッシング対策協議会の緊急情報は、犯罪者に渡ったメールアドレスを使い続けるリスクを考えて、新しいメールアドレスを作って移ることも検討するよう書いています。とはいえ、長く使ってきたアドレスを変えるのは手間がかかります。
漏れたアドレスは、どのサービスのログインに使っていますか? 私は、次のどれかに当てはまるなら、移る手間をかける価値があると考えています。
- そのアドレスのパスワードも一緒に漏れた
- 迷惑メールが目に見えて増えて、本物のお知らせを見落としそうになっている
- 銀行やカード会社からの連絡の届け先になっている
どれにも当てはまらないなら、アドレスはそのままにして、届いたメールのリンクを押さない習慣を徹底するほうが続けやすいはずです。
これから登録するサービスに本当のアドレスを渡したくない場合、有料のiCloud+に入っていれば、Appleの「メールを非公開」でランダムなアドレスを作れます。届いたメールは本来のアドレスに転送され、要らなくなったアドレスは無効にできます(リンク先は英語のページです)。
住所と氏名と生年月日が漏洩したとき、家族と決めておくこと
住所や氏名、生年月日だけなら、今日やる作業は多くありません。気をつけたいのは、こちらの名前や住所を知っている相手からの電話です。知っている情報を並べられると、本物の会社や役所だと思い込みやすくなります。警察庁の資料によると、2025年の特殊詐欺は認知件数が2万7,832件、被害額が約1,423億円で、いずれも過去最多でした。
同じサービスに、家族も登録していませんか? 通知が届いたら家族にも伝えて、次の2つを決めておくと安心です。
- 会社や役所を名乗る電話は、いったん切り、公式サイトに載っている番号からかけ直す
- お金や暗証番号の話が出たら、家族の誰かに一度相談してから動く
不審な連絡が続いて不安なときは、警察相談専用電話の #9110 に相談できます。たった今被害に遭った、目の前で起きているという場合は110番です。
この章の情報は、今日の作業が少ない代わりに、届く連絡にどう構えるかを決めておくことが備えになります。
病歴などの要配慮個人情報が漏洩したとき、本人にできること
病歴や健康診断の結果は、パスワードのように変えて済ませられません。要配慮個人情報が漏れた本人に向けて、公的機関が行動の手引きをまとめたページも見当たりません。本人が使えるのは、法律が認めている事業者への請求と、相談の窓口です。誰にも話せないまま抱え込みやすい種類の情報ですが、窓口は決まっているので、順に当たっていけます。
要配慮個人情報とは、病歴や犯罪の経歴など扱いに配慮が要る情報
個人情報保護委員会の説明では、要配慮個人情報は、人種、信条、社会的身分、病歴、犯罪の経歴、犯罪で被害を受けた事実などです。障害があること、健康診断などの検査の結果、保健指導、診療や調剤の情報、刑事事件や少年の保護事件の手続を受けたことも、政令で加えられています。
事業者がこの情報を取得するには、原則としてあらかじめ本人の同意が要ります。漏洩したときは、件数に関係なく国への報告の対象で、委員会は患者の診療情報や調剤情報、従業員の健康診断の結果を例に挙げています。
漏洩した事業者に、要配慮個人情報の利用停止や消去を求める
個人情報保護法では、本人は事業者に、自分の保有個人データの開示を求められます(第33条)。国への報告が必要な漏洩が起きた場合は、利用の停止や消去、第三者への提供の停止も求められます(第35条第5項)。
ただし、どこまで応じるかには事業者の判断が入ります。請求に理由があると分かったときに、本人の権利利益の侵害を防ぐのに必要な限度で対応し、多額の費用がかかるなど難しい場合は代わりの措置で足りる、という定めです。対応した結果は本人に通知されます。
- 通知の文面と、事業者の問い合わせ窓口の連絡先を保存する
- 窓口に、自分のどの情報が漏れたのか、今後その情報をどう扱うのかを問い合わせる
- 必要なら、開示や利用停止、消去を求める
- 事業者の対応に納得できないときは、外部の窓口に相談する
外部の窓口として、個人情報保護委員会は、認定個人情報保護団体、委員会の苦情あっせんの窓口、消費生活センターを挙げています。事業者の個人情報の扱いへの苦情や、制度についての質問は、個人情報保護法相談ダイヤルで受け付けています。
病歴などがネットに書き込まれたときの相談先
漏れた情報がSNSや掲示板に書き込まれたら、削除を求める相談先があります。法務省のみんなの人権110番は電話で、インターネット人権相談の受付窓口はフォームから相談でき、フォームの場合は最寄りの法務局から後日回答が届きます。
法務局は、削除依頼の方法を助言するほか、被害の申告をもとに人権侵害に当たるかを判断し、当たると認めた書き込みはプロバイダなどに削除を要請します。総務省が委託している違法・有害情報相談センターも、削除の方法について無料でアドバイスしています。
今日の分は、通知を保存して、事業者の窓口に問い合わせるところまでです。利用停止や消去の請求は、問い合わせの返事を見てから決められます。
複数の個人情報が一度に漏洩したとき、何から片づけるか?
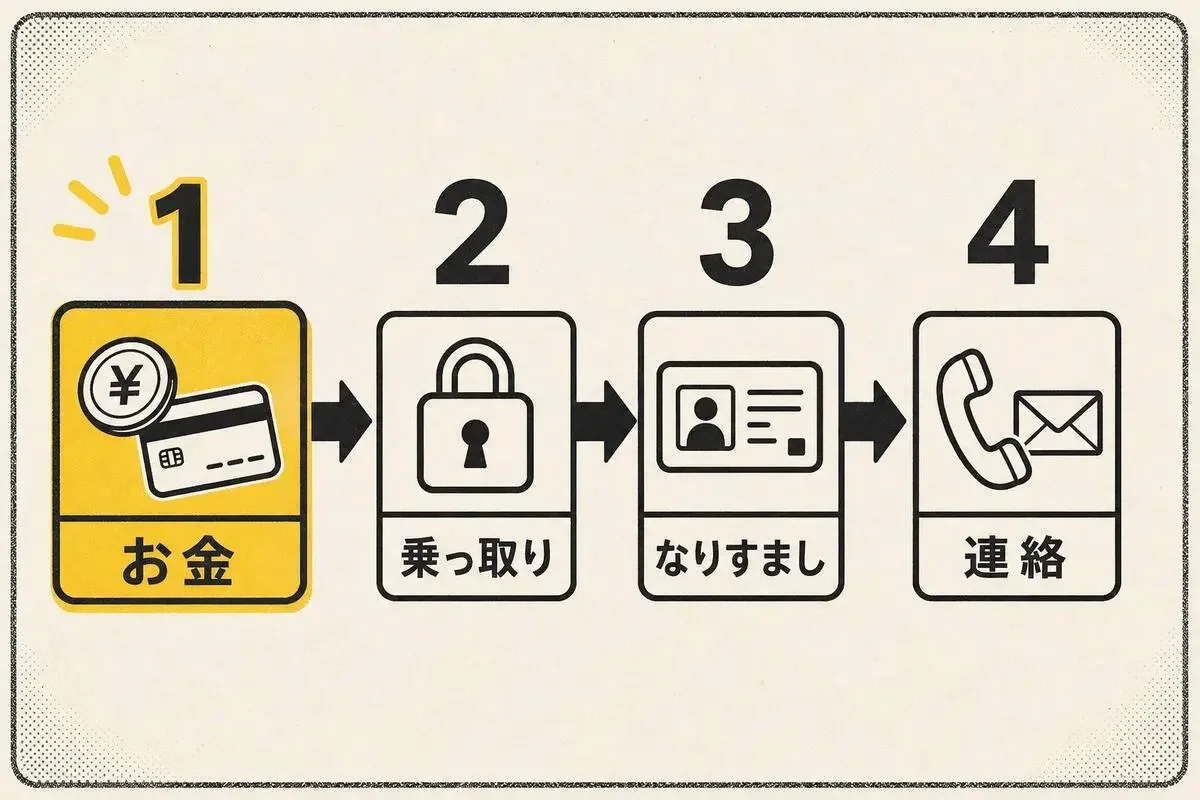
お知らせの項目欄に、メールアドレスもパスワードも住所もカード番号も並んでいる。そんなときは、全部を今日終わらせようとしなくて大丈夫です。期限があるものと、遅れると取り返しにくいものから片づけます。
片づける順番は、お金、アカウントの乗っ取り、なりすまし、届く連絡への備え
私は、次の順番を勧めています。
- お金に直結するもの。カード番号とネットバンキングの情報。補償に届出の期限があり、カードは会社によって60日や90日、銀行は30日の決まりがある
- アカウントの乗っ取りにつながるもの。パスワードと、メールアドレスとパスワードの組み合わせ。メールのパスワードは、ほかのサービスのパスワード再設定を受け取る入口でもある
- なりすましに使えるもの。運転免許証、マイナンバー、本人確認書類の画像。本人申告は混み合っていて登録までに日数がかかるので、申込みは早めに
- 連絡に使われるもの。電話番号、住所、氏名。今日やる作業は少なく、届く連絡にどう構えるかを決める
迷ったときの基準は「明日に回すと、取り戻すのに手間が増えるか」です。カードの届出は日がたつほど補償の対象から外れますが、迷惑SMSの設定は明日に回しても結果はほとんど変わりません。
個人情報の漏洩から1日目、1週間、1か月の順序表
早見表の「今日やること」が多すぎるときは、お金に関わるものを今日、残りを1週間以内に回します。順番どおりに進めれば、一度に全部を抱え込まなくて済みます。
1か月を過ぎても、毎月の明細確認だけは続けてください。漏れた情報がいつ使われるかは、誰にも分からないからです。ただ、その確認は、明細を開いて目を通すだけの作業です。
個人情報の漏洩でやってはいけないことと、困ったときの相談先
早見表の「やってはいけないこと」の列を、ここでひとまとめにします。迷ったときは、ここだけ見返してください。
個人情報の漏洩でやってはいけないこと
- 通知のメールやSMSに書かれたリンクからログインし直す、書かれた番号に電話する
- カード会社を名乗る確認の連絡に、カード番号などを入力する
- 銀行を名乗るメールのリンクから、IDやワンタイムパスワードを入力する
- 「個人情報を削除してあげる」という電話やハガキに応じる、お金を払う
- 「マイナンバーが漏れている」として振込を求める連絡に応じる
- 漏れたパスワードを、ほかのサービスで使い続ける
- 身に覚えのない利用や出金に気づいたのに、届出を後回しにする
- 再交付や本人申告をしたから、もう悪用されないと考える
メールを開いてしまった、リンクを押してしまったという場合も、何も入力していなければ、IPAは基本的に被害は発生しないとしています。
困ったときの相談先は、困りごとの種類で選ぶ
表の窓口のうち、ここで初めて出てくるものの公式ページです。
- 警察相談専用電話 #9110 の案内(警視庁)
- 警察庁 サイバー事案に関する相談窓口
- 消費者庁 消費者ホットライン
- IPA 情報セキュリティ安心相談窓口
- 日本クレジット協会 クレジットに関する相談窓口
- 法テラス
- 金融庁 金融サービス利用者相談室
188は、一部のIP電話などから使えない場合があり、つながらないときは国民生活センターのバックアップ相談(03-3446-0999、平日10時〜16時)も使えます。日本クレジット協会の相談室は、会員のクレジット取引についての相談に限られ、紛争を解決する機関ではありません。
この記事を使う前の注意
- 金額、期間、電話番号、受付時間は、2026年10月17日時点で各機関の公式ページに書かれていたものです。三菱UFJニコスのように手数料を改定したばかりの会社もあるので、手続きの前に公式ページで確かめてください
- カード会社と銀行の補償の条件は、会社ごとの規約で決まります。表に載せていない会社を使っている方は、自分の会社の規約を確かめてください
- 個人情報保護法の条番号は、今の法律のものです。2026年7月17日に改正法が公布されていて、施行後は条番号や内容が変わる可能性があります
- 信用情報機関の手続きは混み合っていて、ふだんの日数どおりには進まないことがあります
- 法律の判断が必要な場面では、相談窓口や弁護士に確かめてください
漏れた情報そのものは取り戻せません。それでも、使われるまでには、カード会社への一本の電話、ブックマークから入る習慣、信用情報への注意書きといった、自分で閉められる扉がいくつもあります。通知の項目欄を読み、早見表の自分の行にある「今日やること」を、今日のうちに1つ終わらせてください。全部を片づけるのは、その先で構いません。
- 3
- 1
元セキュリティ会社の監視センター勤務、いまは研修講師。ChatGPTに入れていい情報とダメな情報の線引き、学習に使わせない設定、AI音声やディープフェイク詐欺の見分け方を、専門用語なしで書きます。怖がらせるより、今日5分でできる設定を1つ。
創刊メンバー募集 第1期・100名
AIの知見を、記事にして売る。
AimanaVoは実践者のAI活用ナレッジが集まる、書いて売れるメディアです。
販売手数料 標準13% 永続5%
他サービスとの併売OK・どなたでも応募できます
AimanaVoとは
こちらもおすすめ
-
 bokuwalily
- 0
- 0
-
bokuwalily
- 0
- 0
-
コードを読まないAIエンジニア
- 5
- 1
-
 gen
- 2
- 0
-
- 3
- 0
-
 カイ@プロダクトマネージャー
- 2
- 0
-
 AI手帳術@ふみ
- 5
- 0
-
 むみま
- 4
- 0
-
bokuwalily
- 2
- 0
-
bokuwalily
- 2
- 0
-
bokuwalily
- 2
- 0
-
bokuwalily
- 2
- 0
-
bokuwalily
- 2
- 0
-
bokuwalily
- 2
- 0
-
bokuwalily
- 3
- 0
-
bokuwalily
- 3
- 0
-
bokuwalily
- 5
- 0
-
- 4
- 1
-
- 2
- 0
-
gen
- 2
- 0
- もっとみる
コメント
ログイン か 会員登録 するとコメントできます