
IDCFクラウドは、ソフトバンクグループのIDCフロンティアが企業や自治体に貸しているクラウドサーバーです。10月7日にここが不正アクセスを受け、上に載っていた自治体や企業のサイトが開けなくなりました。予約や申請、問い合わせの途中で止まった人もいるはずです。
影響が報じられたサイトなど34件に、10月8日の8時45分から50分にかけて実際にアクセスしたところ、正常に開けたときの応答(200)が返らなかったのは13件でした。茨城県、清水エスパルス、京都サンガF.C.、IDCFのドメイン管理サービスのDoレジなどです。使っているサービスがこの中にないか、まず次の表で確かめてください。
IDCFの影響が報じられたサイトのうち、10月8日朝に200にならないのは13件
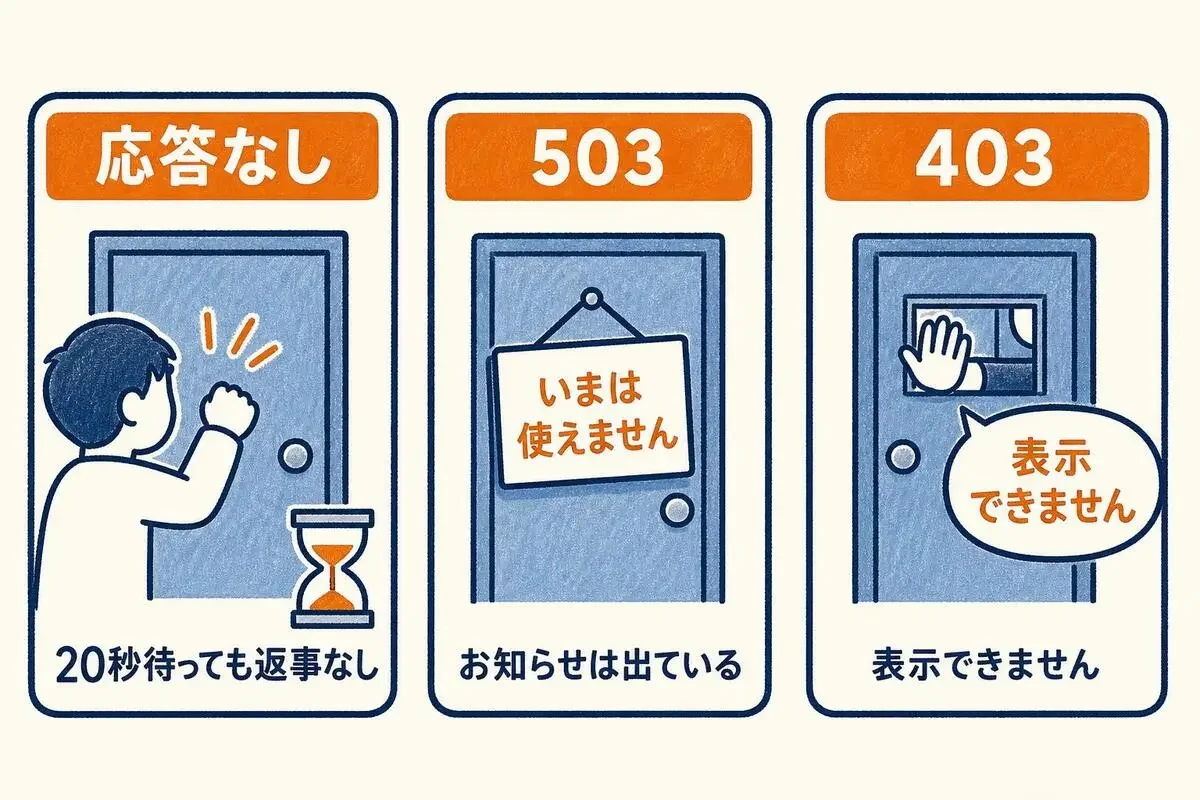
13件のうち3件は、20秒待っても何も返ってきませんでした。7件は「いまは使えません」というお知らせを返す503、2件は「表示できません」と断る403で、残る茨城県は応答なしと503が混ざりました。どれも約3秒あけて2回試し、2回とも200になっていません。
200にならなかった13件の一覧
応答がないサイトと、お知らせを出しているサイトの違い
応答なしは、サーバーが返事をしない状態です。Doレジ、ナクソス、ラジオ関西がこれにあたり、告知も出ていないので、外から見て何が起きているか分かりません。
503の多くは0.03〜2秒で返ってきました。本体とは別の場所に置いた告知ページを、各組織が代わりに出していたためとみられます。状況を把握していて、京都サンガF.C.のように代わりの発信先を書いているところもあります。
茨城県は、8時49分に開き直したときも13秒かかって503でした。
IDCFの影響で開けないサイトを分野別に見ると?
自治体と警察
茨城県は、県・県警・県議会のサイトが同じお知らせページを返していました。朝日新聞の報道では、県のホームページは7日20時の時点でも閲覧できず、問い合わせは約50件あったとのことです。県の情報システム課は提供企業から「クラウド内のデータセンターで電源障害が起きた」と説明を受けた一方、「ランサムウエア攻撃による影響かどうかは説明を受けていない」と答えています。(朝日新聞の記事)
毎日新聞は、届け出や申請書類のダウンロードができないと報じています。書類が急ぎで必要なら、県の担当課へ電話で確かめるのが確実です。茨城県議会も同じ県サイトの中にあり、同じお知らせが出ていました。
東京都小平市は403でした。障害の影響か、自動アクセスへの制限かは、この結果からは判別できません。小平市は時事通信や毎日新聞が影響先として報じています。
栃木県はトップページが200で、イベントカレンダーのページだけに障害の告知が出ていました。告知に原因は書かれておらず、IDCFとの関係は毎日新聞の報道だけです。トップが開いても、使いたいページが動いているとは限りません。
スポーツと施設
清水エスパルスの画面にある「本日3:40頃」は、IDCFが発表した発生時刻と同じです。ただし書かれているのは「サーバー管理会社」までで、IDCFの名前は出ていません。ノーザンホースパークも「クラウドサーバ事業者」とし、発生を10月7日午前3時40分頃と書いていました。
京都サンガF.C.は、復旧の目途が立っていないと告知し、オンラインショップとチケットは使えると案内していました。日本バスケットボール協会の告知は「サーバー障害の影響」までで、事業者名はありません。
JRA-VAN Worldは、アクセスが集中したときと同じ定型の503画面でした。ITmediaは、7日午前3時40分ごろから全サービスが止まっていて、IDCFとの関連は公表していないと報じています。
Webサービスと業務システム
DoレジはIDCF自身のドメイン名管理サービスです。IDCFの障害情報によると、会員ページとDoレジのサイトには入れない一方、ドメイン名そのものは使えるとのことです。10月7日19時30分の更新で、無料DNSサービスとDTMS DNSのネームサーバーの一部にも影響が出ていると追記され、20時15分の更新で名前解決の問題は復旧したと追記されました。このページはIDCFクラウドの件との関係を明記していません。

SKIMAのFAQは「外部インフラサービスのシステム障害」とし、続報は公式Xで出すとしています。ITmediaによると、一時は「非常に難しい状況」だったものの、復旧に使えるデータが残っていると確認できたそうです。
ラジオ関西はITmediaが影響先として報じていますが、IDCFとの関連は明記されていません。ナクソス・ミュージック・ライブラリーは原因の公表を見つけられず、IDCFとの関係はネット上の推測だけです。
IDCFの影響サイトは開けても通常どおりとは限らない
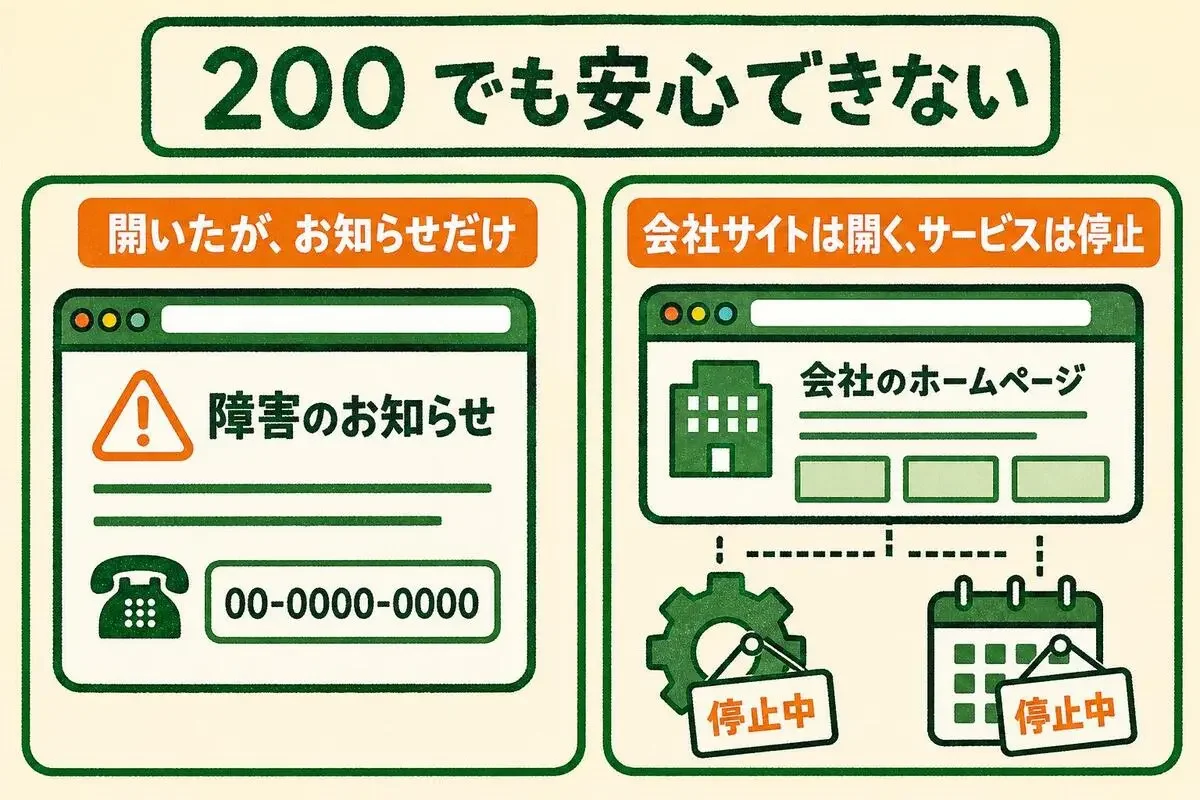
開けたサイトの中にも、障害を知らせる代わりのページだったものが6件ありました。
開いたが中身は障害のお知らせだけだった6件
- 聖マリアンナ医科大学: 「当院が利用しているクラウドサーバーにて発生しているシステム障害」。発生は10月7日午前3:40頃、診療は通常どおり
- 東武動物公園: サイトの表示を一時停止。10月8日の営業時間9時30分〜17時と代表番号だけを掲載
- カラオケパセラ: アクセス障害のお知らせ。店舗は通常営業で、電話番号を掲載
- 安心お宿: パセラと同じ形式のお知らせと店舗の電話番号
- 銀のさら: 「システムの不具合」で公式サイトと公式アプリが使えず、電話注文を案内
- 芝浦機械: トップは表示されるが、閲覧障害のお知らせを掲載。一部ページだけ暫定で公開
病院やお店に行く予定がある人は、先に電話で確かめられるところが多いです。東武動物公園、パセラ、安心お宿は営業時間か電話番号が告知にあり、銀のさらは店舗への電話注文を案内しています。聖マリアンナ医科大学は診療は通常どおりと告知していますが、電話番号は載っていません。
会社のサイトは開くが、サービスそのものは止まっているもの
次の10件は、各社が自社の告知でIDCFクラウドとの関係を書いています。企業サイトか告知ページは200で開きましたが(SKE48 MailとMovable Typeは告知ページのURLで確認)、サービス本体は止まっているか、一部が使えないと告知されています。契約中のサービスがあるなら、サイトが開くかどうかだけでは判断できません。
日水物流も入出荷ができない状態です。親会社ニッスイの告知は「委託先のデータセンターへの第三者による不正アクセス」と告知しています。日水物流のサイト自体は200で、通常どおり表示されました。(ニッスイの告知)
IDCFクラウドの不正アクセスで何が起きたのか
公式発表で確認できること
IDCフロンティアの第1報によると、障害の発生は10月7日午前3時40分頃で、範囲は東日本第1リージョンです。この時点では原因を「第三者からの不正アクセス」としていました。
第2報で、原因は第三者によるランサムウェア攻撃と判明したと発表されました。影響はIDCFクラウドを契約している495の企業や自治体です。東日本第1リージョンはネットワークから切り離してシステムを止め、侵入経路の特定と、ほかのリージョンの安全確認を進めているとのことです。ほかのリージョンでも、利用者が外から使う管理コンソールは安全を確認できるまで止めています。
情報漏えいの有無、復旧の見込み、侵入経路、身代金を求められたかどうかは、第2報には書かれていません。第3報も探しましたが、10月8日8時45分の時点で該当しそうなページは404で、公式発表は第2報まででした。
報道で言われていること
毎日新聞は、午前3時40分ごろ監視アラートで障害を検知し、午前4時ごろにデータセンターのサーバーの電源が落ちたと報じています。時事通信は、クラウド管理基盤の側で停止処理が自動で走ったと伝えました。データセンターが福島県白河市にあるという点は日経とITmediaの報道で、IDCFの発表文に地名はありません。
日経は、日水物流の倉庫17拠点の業務に影響が出たと報じました。ITmediaによると、UDトークはIDCF側から「データの復元は難しい」と連絡を受け、別のクラウドで作り直す方針とのことです。(ITmediaの記事)メディアリンクは障害の始まりを「午前3時30分頃」と書いていて、IDCFの発表と10分ずれています。
X上で出回っている被害規模の数字は未確認
X上には、IDCFクラウドの管理コンソールの画面だとする英文の画像が投稿されています。ハイパーバイザー239台に到達した、データストア225をすべて暗号化した、東日本第1リージョン全体の暗号化に7分、といった主張です。画像が本物かどうかは確認できず、IDCFは第1報でも第2報でもこれらの数字に触れていません。
一方、ネットアシストは10月7日の自社告知で、IDCFクラウド東日本リージョン1の管理画面に「不審な英語メッセージ」が出ていると書いていました。ただ、画像の数字の裏づけにはならず、未確認のままです。犯行グループの名前も分かっていません。
ランサムウェアとは何か、データが使えなくなることと情報流出は別の話
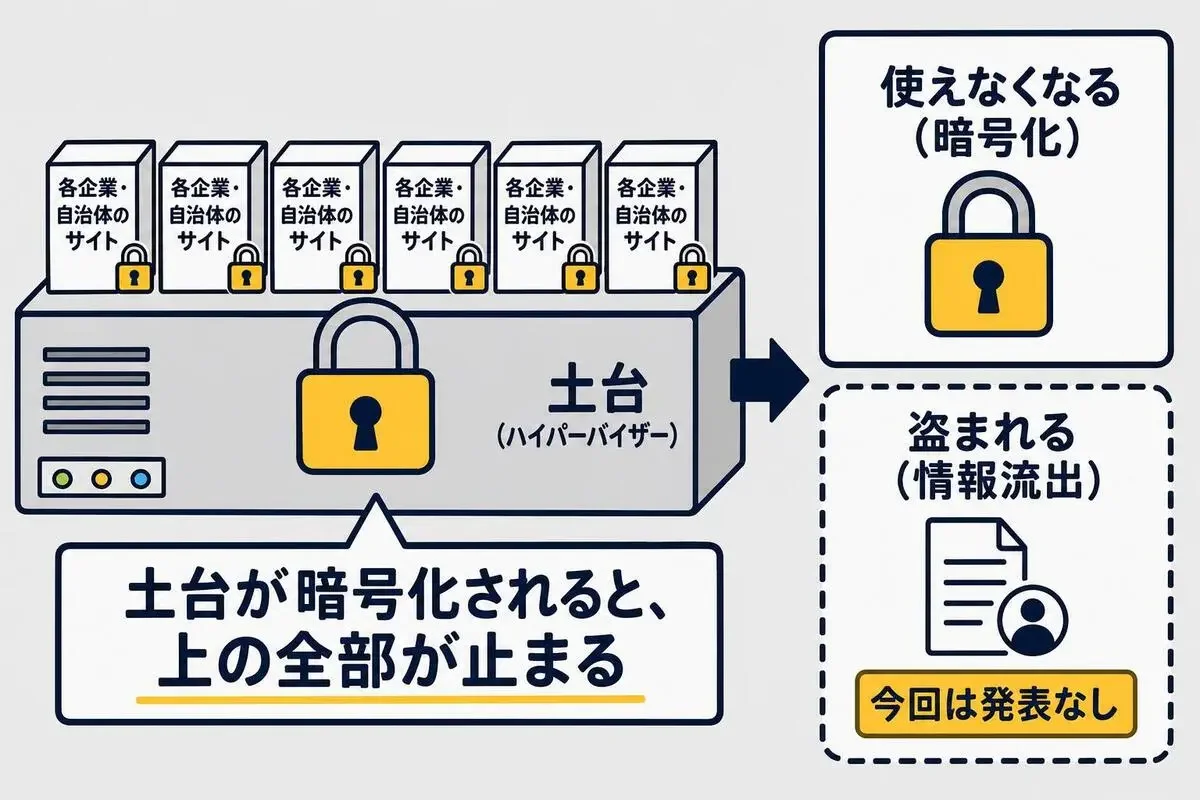
ランサムウェアの基本と二重脅迫
サーバーや端末のデータを暗号化して使えなくし、元に戻す代わりに金銭を要求する不正なプログラムを、ランサムウェアと呼びます。最近はデータを先に盗み、「払わなければ公開する」と重ねて脅す手口が多くを占めます。これが二重脅迫です。
警察庁のまとめでは、2026年上半期のランサムウェア被害の報告は123件で、統計を取り始めてから半期として最多でした。IPAの「情報セキュリティ10大脅威 2026」でも、組織編の1位は「ランサム攻撃による被害」で11年連続です。(警察庁の資料、IPA)2位は「サプライチェーンや委託先を狙った攻撃」なので、委託先1社への攻撃が495の企業や自治体に広がった今回は、1位と2位が重なった例だと僕は見ています。
クラウドの土台が狙われると何が起きるか
1台の物理サーバーの上で多くの仮想サーバーを動かす土台のソフトを、ハイパーバイザーと呼びます。ここを暗号化されると、上に載っている仮想サーバーがまとめて止まります。2023年2月の「ESXiArgs」では、既知の脆弱性を突かれたESXiサーバーが世界で3,800台以上侵害されました。同じ年の8月には、デンマークのクラウド事業者CloudNordicがバックアップごと暗号化され、「大多数の顧客がすべてのデータを失った」と発表しています。
ただし、今回IDCFは攻撃の手法を公表していません。データが流出したという発表もなく、グリニッジは顧客情報の流出は「現時点で確認されていない」、ニッスイは確認を進めているとしています。使えなくなったことと、情報が盗まれたことは分けて読む必要があります。
使っているサービスがIDCFの影響を受けているか確かめるには?
利用者として今できること
使いたいサイトが開かないときは、公式Xと電話を探すのが近道です。京都サンガF.C.とSKIMAは公式Xで、パセラ、安心お宿、銀のさらは電話で案内していました。
「復旧したので再登録してください」といったメールやSMSが届いたら、どうすればいいでしょうか? 障害に便乗した詐欺はよく起きるので、メールのリンクからはログインせず、公式サイトを自分で開いて確かめてください。
パスワードは変えたほうがいいのでしょうか? 今回、情報漏えいを発表したところはありません。ただ、影響を受けたサービスと同じパスワードをほかでも使っているなら、予防として変えておくと安心です。
サイトを運営している側が確かめること
自社や取引先のサイトがIDCFクラウドに載っているか分からないときは、まずIDCFからの連絡を確かめます。IDCFは対象の顧客に個別に連絡すると発表しています。制作や保守を外に頼んでいるなら、その会社に聞くのが早いです。
Doレジでドメインを管理している場合は、名前解決の問題は復旧したとされていますが、念のため自社のサイトやメールが引けているかを確かめてください。MackerelをIDCF連携のプランで使っている場合は、APIキーが予防で止められているので、新しいキーを発行して差し替える必要があります。らくらく在庫を使っている店舗には、グリニッジが各モールの管理画面で在庫数や価格を確かめるよう案内しています。(グリニッジの案内)
バックアップの置き場所も見直す価値があります。Movable Type クラウド版は、障害の前に取ったバックアップをIDCFとは別のIaaSに置いていたため、復旧の準備に入れています。同じクラウドの中にしかバックアップがないと、土台ごと止まったときに戻す材料がなくなります。
IDCF影響サイト一覧の確認方法と読み方の注意
確認はmacOSのターミナルからcurlで行いました。ブラウザ相当の名乗りで送り、転送先まで追いかけ、20秒で打ち切っています。34件には、IDCF本体、時事ドットコム、ジョルダン乗換案内も含みます。この3件は200で通常表示でした。見たのはトップページの応答と本文の冒頭までで、ログインが必要なサービス本体、アプリ、電話のサービスは確かめていません。
使う前に、次の点だけ気にしてください。
- 開けなかった理由が、すべてIDCFの件とは限りません。告知でIDCFクラウドの名前を出しているのは一部です
- アドビクリエイティブカレッジと殺し屋とストロベリーは、ネット上で影響が言われていましたが、公式のURLを特定できず確認していません
- 結果は確認した時刻のものです。読んでいる時点では、戻っているサイトもあるはずです
次に確かめたいのは、IDCFの第3報で漏えいの有無と復旧の見込みが示されるか、そして13件がどの順番で200に戻るかです。
更新ログ
- 2026年10月8日 8時45分〜8時50分: 初回の確認。34件にアクセスし、200以外は13件。200のうち6件は告知ページ。IDCFの第3報は未掲載
- 2026年10月8日 9時14分〜9時15分: 200にならなかった13件を再確認。13件とも変わらず200以外(茨城県はこのときは20秒で応答なし)。第3報は引き続き未掲載
- 1
- 0
地方でWebサイトの保守をしています。障害やセキュリティの話題を、公式発表・報道・ネットの噂に分けて、自分で確かめたことだけ書きます。サイトが落ちたら、まず叩いて確かめる派。
創刊メンバー募集 第1期・100名
AIの知見を、記事にして売る。
AimanaVoは実践者のAI活用ナレッジが集まる、書いて売れるメディアです。
販売手数料 標準13% 永続5%
他サービスとの併売OK・どなたでも応募できます
AimanaVoとは
こちらもおすすめ
-
コードを読まないAIエンジニア
- 5
- 0
-
- 3
- 0
-
 gen
- 2
- 0
-
- 1
- 0
-
 三枝
- 4
- 0
-
 Tonbo
- 4
- 0
-
 Brio
- 3
- 0
-
 にくたま
- 6
- 0
-
 みどり
- 6
- 0
-
 ケケス
- 3
- 0
-
 トトキ
- 5
- 0
-
 Nopecrumb
- 3
- 0
-
 にふだ
- 3
- 0
-
 dimlight
- 5
- 0
-
 棚島(たなしま)|フォロバ100
- 5
- 0
-
- 1
- 0
-
gen
- 1
- 0
-
gen
- 4
- 0
-
- 3
- 0
-
 かなえ@脆弱性診断
- 2
- 0
- もっとみる
コメント
ログイン か 会員登録 するとコメントできます