ダークウェブとは、専用のソフトを使わないと開けず、運営する側も使う側も身元を隠せるウェブの一角です。盗まれた個人情報やカード番号の売り買いが集まる場所でもあります。GMOの不正アクセスの報道で「日本人の個人情報の取引が急増」と聞いて、自分の情報も並んでいるのか気になっていませんか?
GMOの件との関係、自分の情報の確かめ方、出回っていたときにやることを順に見ていきます。
ダークウェブとは?ふだん使うウェブとの違い
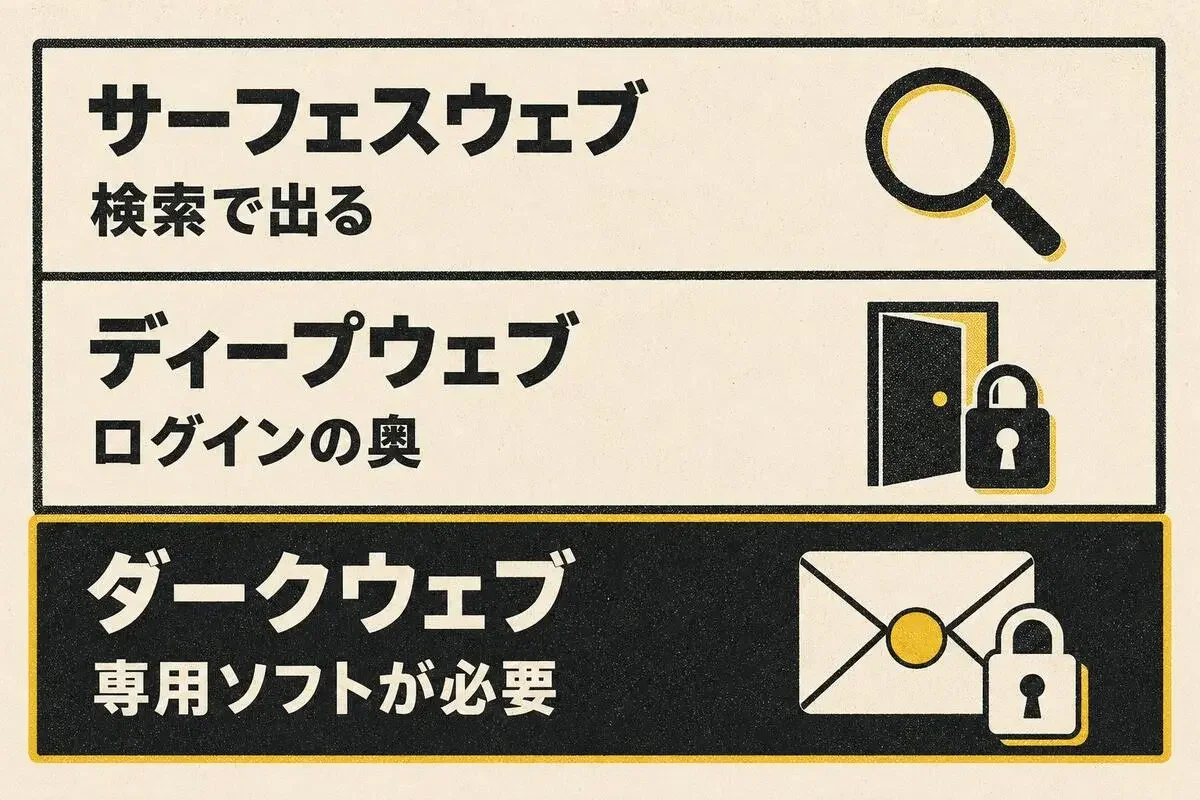
サーフェスウェブ、ディープウェブ、ダークウェブの違い
検索で出てくるページがサーフェスウェブです。ネットバンキングの残高画面やメールの受信箱のように、ログインしないと見えないページはディープウェブで、毎日使っている普通の場所です。
ダークウェブは、そのさらに奥にあります。専用のソフトが要り、誰が運営し誰が見ているかが分からない点が、ディープウェブとの違いです。この記事では、そこにある盗品の売り場を「闇サイト」と呼びます。
Torという専用のソフトでしか開けない
ダークウェブを開くには、Tor(トーア)などの専用のソフトが要ります。通信を何重にも包んで中継し、誰がどこを見ているかを分かりにくくする仕組みで、Tor自体は違法ではありません。
では、自分の情報を探しにのぞきに行くべきでしょうか?必要ありません。売り場は多く、個人が見て回れるものではないからです。
GMOの不正アクセスと、ダークウェブはどうつながる?
先に答えを書くと、GMOの情報がダークウェブに出たかは、まだ分かりません。GMOは情報が攻撃者のサイトに公開されたと発表しましたが、その場所も、売りに出されたかも明らかにしていません。ただ、今回のような脅し方は、ダークウェブにある「リークサイト」と結びついています。
GMOの銀行や証券の利用者は関係あるのか
GMOが不正アクセスを発表したのは「お名前.com デスクトップクラウド」だけです。ネット上に借りる仮想のパソコンで、FXの自動売買によく使われます。GMOの銀行や証券会社のシステムが破られた、という発表はありません。
注意が要るのは、これを契約していた人です。GMOによると影響の可能性は26,739件で、契約者が仮想パソコンの売買ソフトに保存していた証券・FX口座のIDやパスワードなどが、第三者に取得され、不正に使われた可能性があります。契約していない人の口座は、この件の対象ではありません。
盗んだ情報を「公開する」と脅すリークサイト
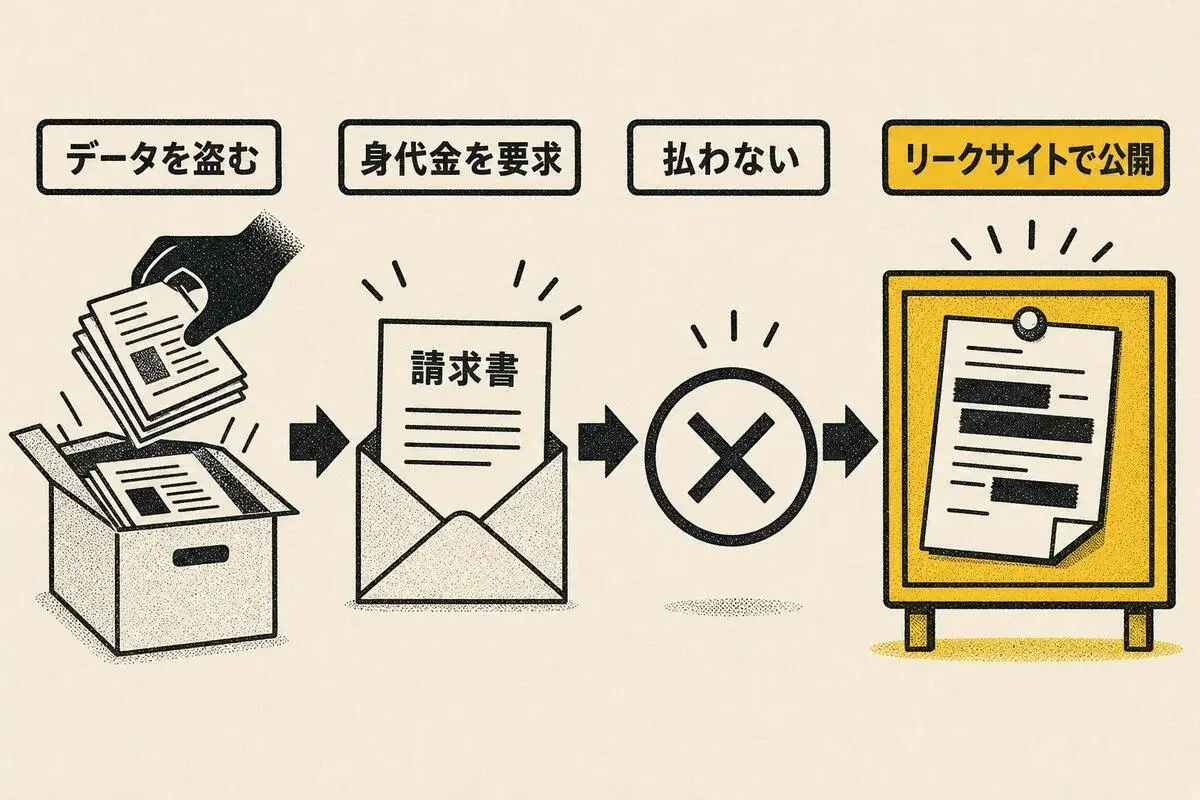
ランサムウェアは、会社のデータを人質にして身代金を求める攻撃です。最近は、データを盗んで「払わなければ公開する」と脅す手口がよく使われます。払わない会社のデータを載せる攻撃者側のサイトがリークサイトで、多くはダークウェブにあります。
GMOによると、攻撃者は10月21日に約80億円を求めるメールを送ってきました。その後、約1.5億円(100万ドル)へ下げたとも報じられています(共同通信の報道)。GMOはいずれも拒みました。暗号化の被害は確認していないとしています。
10月27日には、「当社およびお客様に関する情報と称するもの」が公開されたと発表しました(GMOの公式お知らせ)。ANNの報道によると、確認された公開は顧客1人分とされるものだけです。
報道の「500万件」は、GMOから漏れた数なのか?
GMOから500万件が漏れた、という意味ではありません。ANNは、ダークウェブの調査を手がける韓国のセキュリティ会社S2Wの分析として、日本関連の個人情報の流出が直近1週間で500万件以上に上ったと伝えています。
数え方は報じられていません。闇サイト上の出品や投稿の数とみられ、本物か、重複がないかは分かりません。
個人情報がダークウェブに集まる経路
- 企業から盗まれる。通販や証券、会員サイトの運営会社が攻撃され、顧客の情報がまとめて持ち出されます。GMOの件はこの型です
- 自分のパソコンから盗まれる。インフォスティーラーと呼ばれるウイルスが入り込み、ブラウザに保存したIDやパスワードを抜き取ります
- 偽サイトに自分で入力する。本物そっくりのログイン画面に打ち込んだ情報が、そのまま相手に渡ります。これがフィッシングです
2は出どころの分からないソフトや添付ファイルを開かないこと、3は届いたリンクからログインしないことで、かなり防げます。
ダークウェブで売られる日本の個人情報、いくらで取引される?
三井物産セキュアディレクションの数字は、10月に約30の闇サイトを調べたものです(読売新聞の報道)。
420万件で約4万円なら、1件あたり1円の100分の1にもなりません。まとめて買い、名前入りの詐欺メールを大量に送ったり、なりすましてログインしたりするための値段とみられます。宛名が本名でも、本物の連絡とは限りません。
自分の情報がダークウェブに出ていないか、確かめるには?
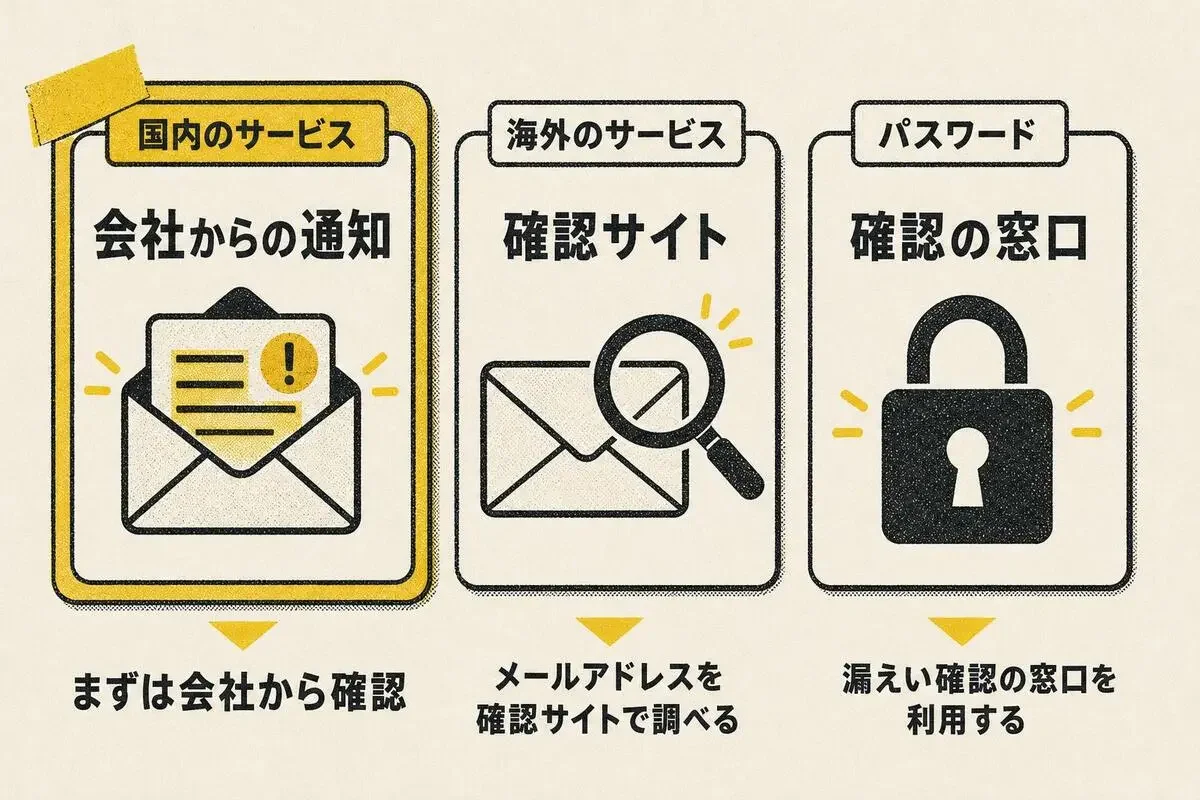
まず見るのは、使っているサービスからのお知らせ
日本の事件で漏れたかを、自分からまとめて調べるのは難しいのが実情です。国内の通販や証券会社なら、その会社の通知と公式サイトのお知らせがいちばん確かです。メールのリンクは押さず、公式アプリなどから開きます。
古い記事で勧められているGoogleの「ダークウェブレポート」は、2026年2月16日に終わりました(Googleの公式ヘルプ)。
Have I Been Pwnedは、日本の漏えい事件がほとんど入っていない
Have I Been Pwned(HIBP)は、メールアドレスが過去のどの漏えい事件に含まれていたかを無料で調べられる英語のサイトです。
国内の事件は、ここに載っているでしょうか?2026年11月5日にHIBPの事件一覧を取り出して数えると、登録された約1,050件のうち、日本に関わる事件は多く数えても7件でした。
Firefoxを作るMozillaの無料サービス、Mozilla Monitorは、アカウントを作ると新しい流出をメールで知らせてくれます。ただ、データはHIBPのものなので、日本の事件が少ないのは同じです。
海外の通販やSNSに登録したメールアドレスなら、調べる価値があります。ただ「見つからない」と出ても、国内の事件で漏れていない証拠にはなりません。
パスワードそのものは送らずに、漏えいを確かめられる
HIBPでは、パスワードが過去に漏れたものかも調べられます。よく使われる「password123」は、漏えいデータに2,266,543回出てきました。
入力欄に打ち込むだけで、スマホでも使えます。パスワードは手元で別の記号の列に変えられ、その頭の5文字だけが送られます。password123で試したときも、送られたのは5文字だけでした。外国のサイトに打ち込むのが不安なら、パスワード管理アプリの確認機能を使う手もあります。
ダークウェブに出回っていたら、まずやること
- 使い回しているパスワードを、サービスごとに別のものに変える。順番はメールが先です。メールを乗っ取られると、ほかのパスワードを再設定されてしまいます。覚えきれない分は、スマホに最初から入っているパスワード管理の機能やアプリに任せる
- 二段階認証か、パスキー(スマホの顔認証や指紋でログインする仕組み)を設定する
- カードと口座の明細を見て、心当たりのない請求があればカード会社に連絡する
- 「お詫び」「返金」「見舞金」をうたうメールやSMSのリンクは開かない
マイナンバーが漏れた心配があるときは、住んでいる市区町村に相談します。不正に使われるおそれがあると認められれば、番号を変えられます。
「ダークウェブからあなたの情報を削除します」という業者や連絡にも、応じないでください。売りに出された情報は買い手の手元で複製されるので、消えたか確かめる方法がありません。
なお、報道の件数や値段は闇サイト上の売り手の主張を数えたもので、この記事の数字やサービスの状況は2026年11月5日時点のものです。GMOの件は調査が続いているので、最新の案内は公式お知らせで確かめてください。
ダークウェブは、のぞきに行く場所ではありません。名前入りの詐欺メールが届く理由として知っておき、まずメールのパスワードを1つ、別のものに変える。今日はそれで十分です。
- 2
- 0
元セキュリティ会社の監視センター勤務、いまは研修講師。ChatGPTに入れていい情報とダメな情報の線引き、学習に使わせない設定、AI音声やディープフェイク詐欺の見分け方を、専門用語なしで書きます。怖がらせるより、今日5分でできる設定を1つ。
創刊メンバー募集 第1期・100名
AIの知見を、記事にして売る。
AimanaVoは実践者のAI活用ナレッジが集まる、書いて売れるメディアです。
販売手数料 標準13% 永続5%
他サービスとの併売OK・どなたでも応募できます
AimanaVoとは
こちらもおすすめ
-
 AIの見張り番しおり
- 5
- 0
-
AIの見張り番しおり
- 5
- 0
-
 ちさと
- 5
- 0
-
 倉持一成
- 6
- 0
-
AIの見張り番しおり
- 6
- 0
-
コードを読まないAIエンジニア
- 4
- 0
-
AIの見張り番しおり
- 7
- 0
-
 AI手帳術@ふみ
- 6
- 0
-
AIの見張り番しおり
- 4
- 1
-
AIの見張り番しおり
- 1
- 0
-
AIの見張り番しおり
- 6
- 1
-
 沖田
- 5
- 0
-
 にくたま
- 5
- 0
-
 Kaz
- 6
- 0
-
 深夜デバッグ@りょう
- 4
- 0
-
 ちさと
- 5
- 0
-
AIの見張り番しおり
- 3
- 0
-
AIの見張り番しおり
- 4
- 0
-
 ノック
- 3
- 0
-
AIの見張り番しおり
- 7
- 0
- もっとみる
コメント
ログイン か 会員登録 するとコメントできます