Notion AIに打ち込んだ文章とAIの返事が、外部に流出したおそれがあります。原因は、Notion AIの処理の一部を任されていた委託先、Fireworks AIという会社への不正アクセスです。Notionが11月9日に公表し、11月21日までに影響を公表した日本の企業・団体は76にのぼります。メルカリやキリン、マネーフォワードの名前もあります。
一覧、漏れた中身、職場のNotionの確かめ方、今日やることまで、順に整理します。
Notion AIの流出を公表した企業一覧
11月21日時点で、各社の公式発表を確認できた76の企業・団体を五十音順に並べました。使っているサービスを探すなら、ページ内検索(パソコンはCtrlキーとF、スマホはブラウザの「ページ内を検索」)で社名を打つのが早いです。
件数は「人」「件」「社」で単位がばらばらなので、足し算はできません。大半は「漏れたおそれがある」という段階の発表で、調べた結果「お客様の情報は含まれていない」と報告した組織も入っています。パスワードなどのログインに使う情報(認証情報)や口座情報が含まれていた社は、情報の欄に書いてあります。
一覧の会社の利用者も、Notion AIの流出で情報が漏れた?
そうとは限りません。各社が公表したのは、その会社の社員がNotion AIに打ち込んだ情報の話です。利用者全員の情報が渡ったわけではありません。
メルカリの発表では、お客さま1,522名分、取引先の担当者など571名分と、区分ごとに人数が出ています。お客さま1,522名分の内訳は、社内で使う識別番号だけが1,061名分、識別番号と利用や問い合わせの内容が314名分、氏名とメールアドレスまでが61名分、住所や電話番号などのそれ以外が86名分です。この識別番号はログインIDではない、とメルカリは書いています。
マイナンバーやカード番号、お客さまのログインパスワードが含まれていることは確認されていない、としています。対象の人のうち、連絡先が分かる人にはメルカリから個別に案内しています。
では、どこからも連絡が来ていない人は? 見分ける手がかりは、その会社からの個別の連絡です。ただ、公表で連絡に代える社もあるので、気になる社は表のリンクから発表を開き、誰の情報が対象かの欄を見てください。発表の時点で顧客の情報に触れていなければ、利用者として心配する場面は少ないはずです。調査中の社は、続報も見ておいてください。
気をつけたいのは、この件をかたった偽の連絡です。お詫びを装ったメールやSMSが届いたら、本文のリンクは押さずに、その会社の公式サイトを自分で開いて発表と見比べてください。
漏れたのは、Notion AIに打ち込んだ文章とAIの返事
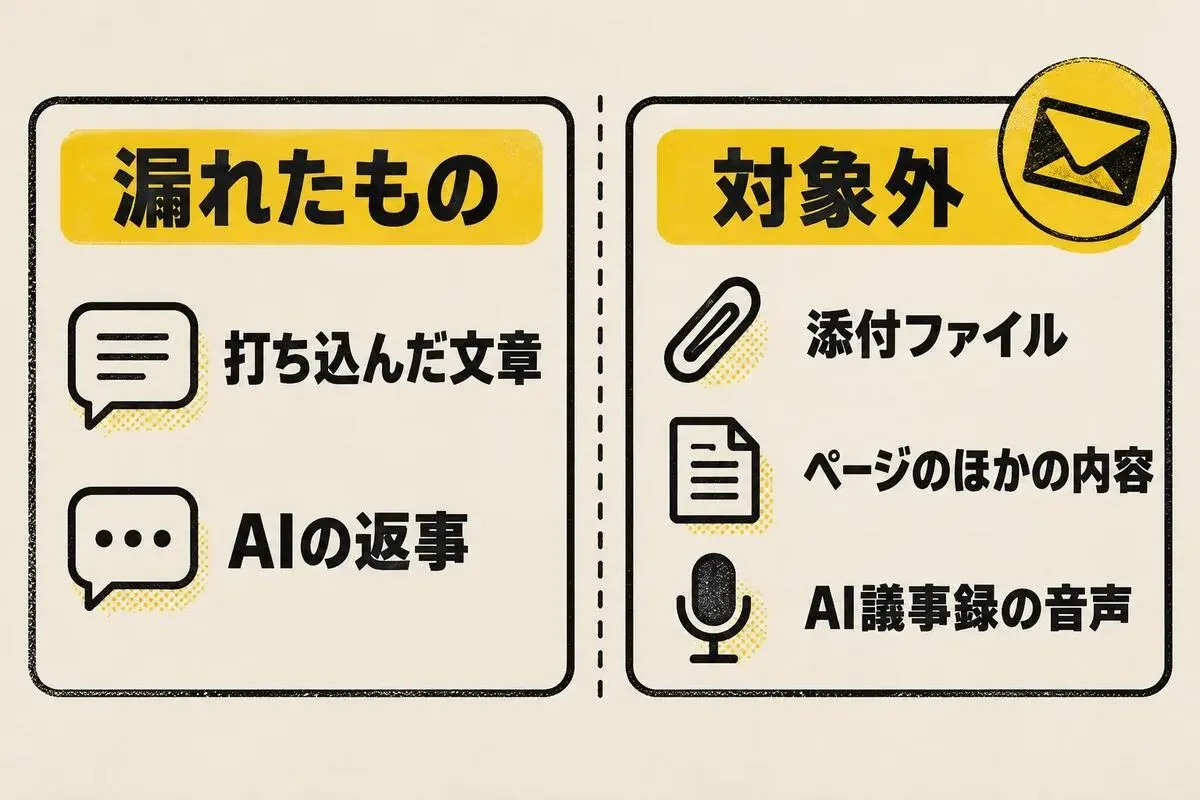
Notionには、AIの使われ方を分析するInsights(インサイト)という機能がありました。漏れたのは、この機能のために保存されていたNotion AIとのチャットです。打ち込んだ文章もAIの返事も、全文が入っていました。
見落としやすいのはAIの返事です。オプトサイエンスの続報によると、漏れたのは担当者が直接打ち込んだ情報ではなく、AIがデータベースやNotionにつないだメールを見に行って作った返事に含まれていた情報でした。「この顧客表から探して」と頼めば、その答えも記録に残ります。
議事録の要約なども、チャットで頼んだならこの中に入ります。Notionは、ほかの機能への影響は見つかっていないとしています。
チャットに添付したファイル、ページのほかの内容、AI議事録の音声や文字起こしは対象外です。ただし、チャットで選んだページの文字は対象に入ります。AI議事録も、中身をチャットに貼った分と、AIが返事の中で引用した分は対象です。
期間は、各社の発表では「2026年10月5日〜24日に作成された記録の一部」とするものが多く、規模は、Notionを使う職場やチームの単位(ワークスペース)の1%未満です。自分の職場がそこに入るかは、次の節で確かめられます。
本来、委託先には送ったデータを残さない約束でしたが、実際には残っていたとNotionは説明しています。Notionは接続を切ってデータを消し、Insightsも止めました。経緯はNotionのセキュリティアドバイザリとヘルプセンターの説明にまとまっています。
自分の職場のNotion AIは流出の対象か、どこで分かる?
手がかりはNotionからのメールです。届く先は本人か、職場のNotionを管理する人(ワークスペースのオーナー)なので、自分に来ていなくてもオーナーに来ていることがあります。ヘルプには「ご自身にもワークスペースオーナーにも連絡がない場合、お客様のワークスペースへの影響は確認されておらず、現時点での対応は必要ありません」とあります。
自分がオーナーかどうかは、Notionの設定から「ピープル」(プランによって名前が違います)を開き、メンバーのタブで自分の役割を見れば分かります。メールは11月9日〜12日ごろに届いているので、迷惑メールのフォルダも含めて探してください。
Notionの一般メンバーなら
オーナーに1文聞けば十分です。
Notion AIの件で、Notionから連絡は来ていますか?
来ていなければ、Notionの説明では対応は要りません。来ていた場合は、次のパスワードとAPIキーの話を先に読んでください。
ワークスペースのオーナーなら
対象のワークスペースでは、サイドバーの「?」から「セキュリティインシデントレビュー」を開くと、対象になった記録をCSV(表計算ソフトで開けるファイル)でダウンロードできます。同じ画面から、影響を受けたメンバーの一覧も出せます。
Notionは、このデータを漏えいしたものとして扱うよう勧めています。CSVを開いたら、パスワードやAPIキーが混ざっていないかを最初に見てください。
Notion AIにパスワードやAPIキーを貼っていたら
APIキーは、サービス同士をつなぐための合鍵のような文字列です。持っている人は、持ち主になりすましてサービスを動かせます。
10月、ログイン情報が書かれたメールを、要約してもらおうとNotion AIに丸ごと貼った覚えはありませんか? Notionは、期間中にパスワードを貼っていたら変更し、APIキーは再発行するよう求めています。チャットの中に貼られていたNotionのAPIキーは、Notionの側で無効にしてあります。それ以外のパスワードやキーは、自分で変えるしかありません。
実際に、メルカリ、ゼロワンブースター、オプトサイエンスは認証情報の一部が含まれていたと発表し、メルカリは無効にして再発行を済ませています。
覚えがあるなら、今日のうちに変えてください。思い出せないときは、オーナーにCSVを見てもらうのが確実です。
これからNotion AIに打ち込まない情報
Notion AIをやめる必要はありません。打ち込む前の線は2つで十分です。
- パスワードやAPIキーなどの鍵。Notionも、鍵は鍵だけをしまう専用の金庫(シークレット管理ツール)に置くよう勧めています
- 他人の連絡先や個人情報をそのまま。名前を「A社の担当者」「候補者A」に置き換えるだけでも、漏れたときの重さが変わります
迷ったら、ハガキに書いて出せるかで考えてください。書けない文字列は、AIのチャット欄にも書かない。
今日やるなら1つで十分です。チームのNotionのトップページに「Notion AIにパスワード、APIキー、お客さまの連絡先を貼らない」の1行。
この一覧を見るときの注意
この記事は2026年11月21日時点の各社の発表をもとにしています。多くの社は「おそれ」の段階で調査を続けていて、IVRyやSecureNaviのように続報で件数が出た社もあります。最新の件数や対象は、表のリンクから各社の発表で確認してください。
- 6
- 0
元セキュリティ会社の監視センター勤務、いまは研修講師。ChatGPTに入れていい情報とダメな情報の線引き、学習に使わせない設定、AI音声やディープフェイク詐欺の見分け方を、専門用語なしで書きます。怖がらせるより、今日5分でできる設定を1つ。
創刊メンバー募集 第1期・100名
AIの知見を、記事にして売る。
AimanaVoは実践者のAI活用ナレッジが集まる、書いて売れるメディアです。
販売手数料 標準13% 永続5%
他サービスとの併売OK・どなたでも応募できます
AimanaVoとは
こちらもおすすめ
-
 AIの見張り番しおり
- 5
- 0
-
AIの見張り番しおり
- 8
- 0
-
コードを読まないAIエンジニア
- 4
- 0
-
AIの見張り番しおり
- 3
- 0
-
 倉持一成
- 6
- 0
-
AIの見張り番しおり
- 7
- 0
-
AIの見張り番しおり
- 4
- 1
-
AIの見張り番しおり
- 1
- 0
-
 ちさと
- 5
- 0
-
AIの見張り番しおり
- 4
- 0
-
AIの見張り番しおり
- 7
- 0
-
 Nopecrumb
- 4
- 0
-
AIの見張り番しおり
- 8
- 0
-
AIの見張り番しおり
- 7
- 0
-
AIの見張り番しおり
- 1
- 0
-
AIの見張り番しおり
- 3
- 0
-
 gen
- 3
- 0
-
 推し活実験室@あかり
- 6
- 0
-
 もえ@丁寧な生活
- 11
- 0
-
gen
- 6
- 0
- もっとみる


コメント
ログイン か 会員登録 するとコメントできます