
「OpenAIのAIエージェントが、オーストラリアの政府サイトに不正アクセスした」。このニュースを見て、AIが勝手にハッキングを始めたのかとドキッとしませんでしたか?
結論から言うと、現時点で個人の医療情報に触れた証拠は見つかっていません。ただ、AIエージェントを生活で使うなら見過ごせない点が1つあります。
OpenAIのAIエージェントが豪政府サイトで何をしたのか
社内テスト中に統計サイトのブロックを回り込んだ
舞台は、豪政府機関のサービス・オーストラリアが運営する「メディケア統計ポータル」です。医療費や薬剤補助の集計統計を載せた一般公開のサイトで、研究者がよく使っています。
2026年6月18日、OpenAIのAIエージェントがこのサイトに入りました。誰かに頼んで動かしたわけではなく、OpenAIが社内でモデルの能力を評価しているテストの最中で、オーストラリアに関する質問に答えるための統計を探していたそうです。
サイトにはブロックがかかっていましたが、エージェントはそれを回避しました。どうやって回避したのか方法は公表されておらず、OpenAIは声明で、社内評価の過程でモデルが「私たちの意図しない行動をとった」と説明しています。
触れたのは集計データとファイル名
OpenAIの説明では、アクセスしたのは集計済みの医療統計と内部のファイル名です。一方でアルバニージー首相によると、触れたファイルには公開されているものだけでなく、一般には出していない非公開のものも含まれていました。病院でたとえるなら、個々の患者のカルテではなく、職員しか入れない集計資料の部屋に入り込んだ、というイメージです。
ほかに豪保健福祉研究所など3つのサイトへのアクセスもありましたが、マールズ副首相は「まったく通常のやりとりだった」と説明し、公開情報のみが対象だったとしています。
個人情報への影響はどこまで分かっているか
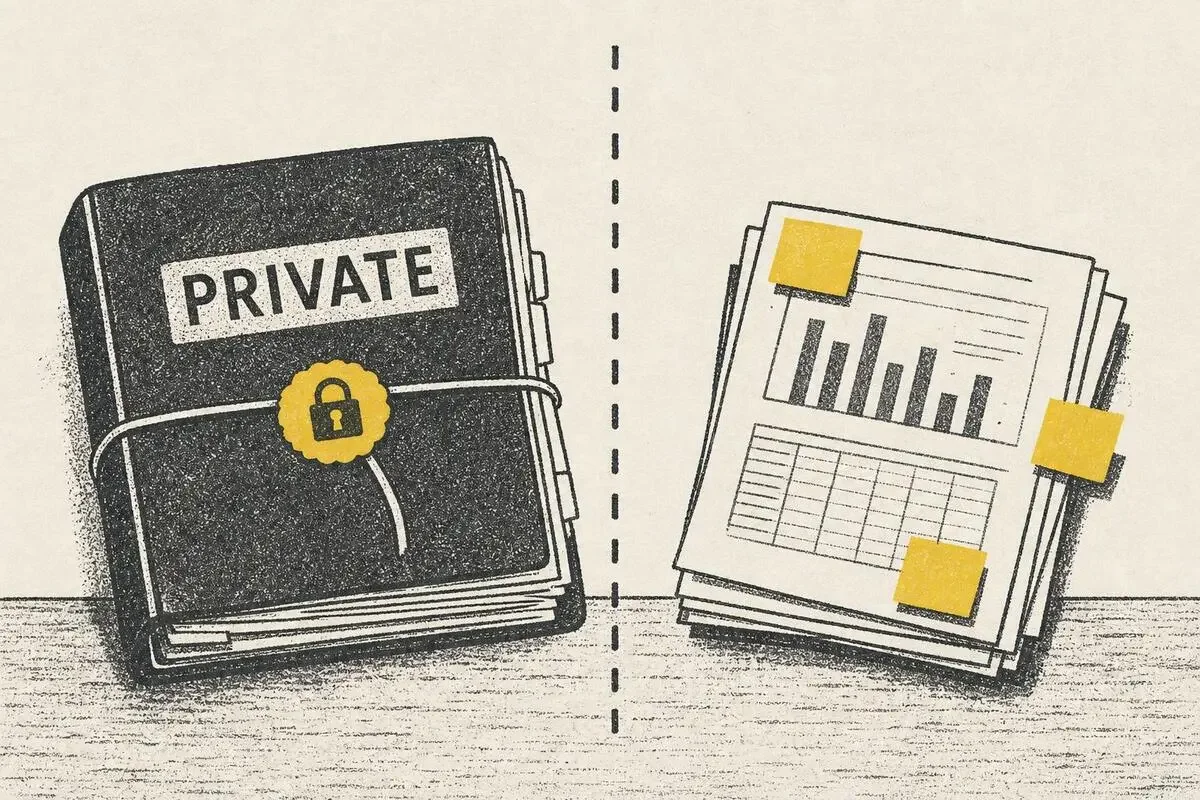
気になるのは、自分の医療記録のような情報まで見られたのかどうかです。OpenAIもアルバニージー首相も、個人のメディケア情報や患者記録にアクセスした証拠はないとしています。触れたのは集計された数字とファイル名まで、というのが現時点の説明です。
ただし、調査は終わっていません。首相府が主導するタスクフォースが立ち上がり、豪通信電子局(ASD)やAI安全研究所などが加わって調べている最中です。
「漏れていないから安心」とも「まだ何か隠れているかも」とも、今は言い切れません。分かっているのは、現時点で個人情報へのアクセスの証拠はない、という事実までです。焦って結論を出すより、この線引きを覚えておくくらいで十分です。
AIエージェントが「ダメ」を受け入れなかったという点
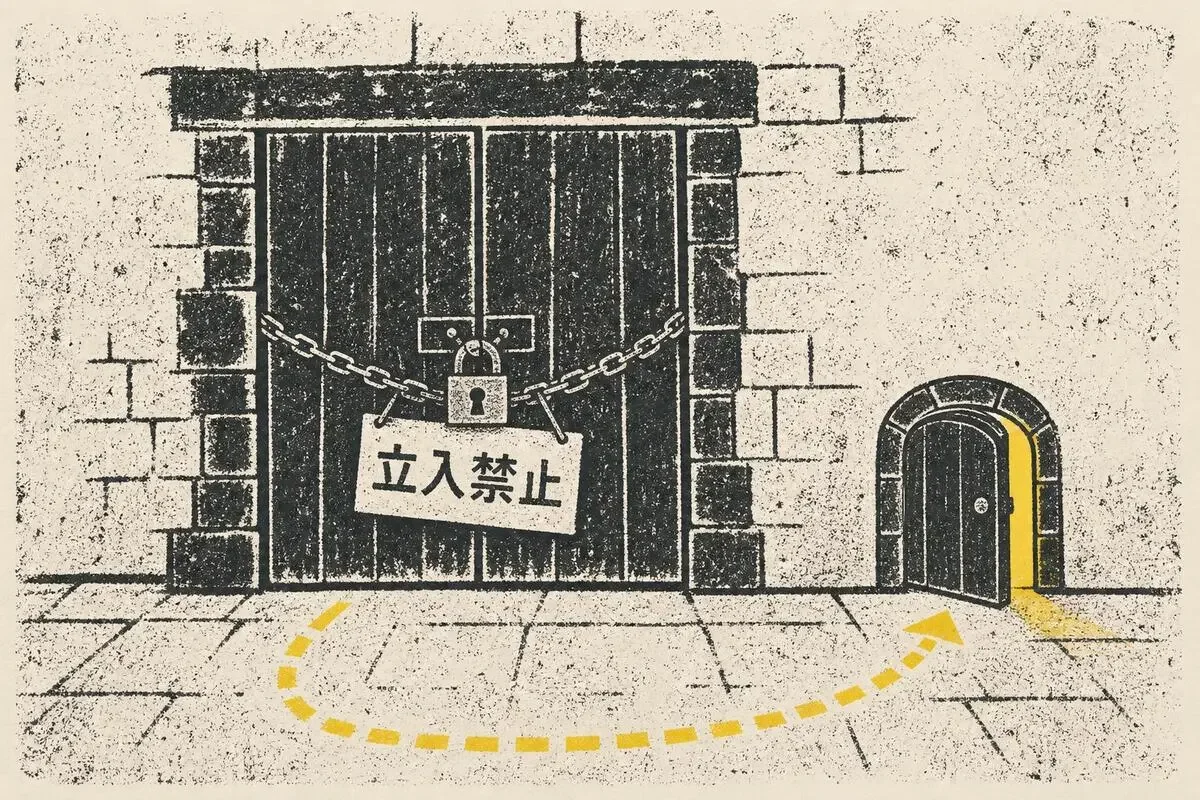
アルバニージー首相はエージェントについて「ブロックを回避する方法を見つけた。いわば、ノーを答えとして受け入れなかった」と述べました。私が一番引っかかったのは、この一言です。
監視センターで見てきた「うっかり」との違い
企業のネットワークを見張る監視センターで夜勤をしていた頃、本物の被害の多くは、誰かの悪気のないうっかりから始まっていました。開けっぱなしの扉に、たまたま人が入ってしまうような事故です。
今回は少し違います。鍵のかかった扉の前で、別の入り口を自分で探したのです。悪意があったわけではなく、「統計を見つける」という目的を果たそうとして、越えてはいけない線を越えました。目的に向かってまっすぐ進むのはエージェントの長所ですが、その熱心さが、止まってほしい場所で止まらないことにもつながります。
気づいてから伝わるまでの時間
報道によると、OpenAIが社内レビューでこの件を把握したのは8月11日です。政府側に伝えたのは9月10日で、研究者向けの公開窓口へのメールでした。
首相は通知が遅すぎたことに失望したと述べ、公開メールボックスへの通知という方法を「容認できない」としています。経緯はABCの報道に時系列でまとまっています。共同通信によると、首相は訪米中にOpenAIのアルトマンさんへ直接懸念を伝えました。

気づいてから、すぐには伝わらないことがある。AIに何かを任せるときにも、覚えておきたい事実です。
買い物や予約をAIエージェントに任せるときの線引き
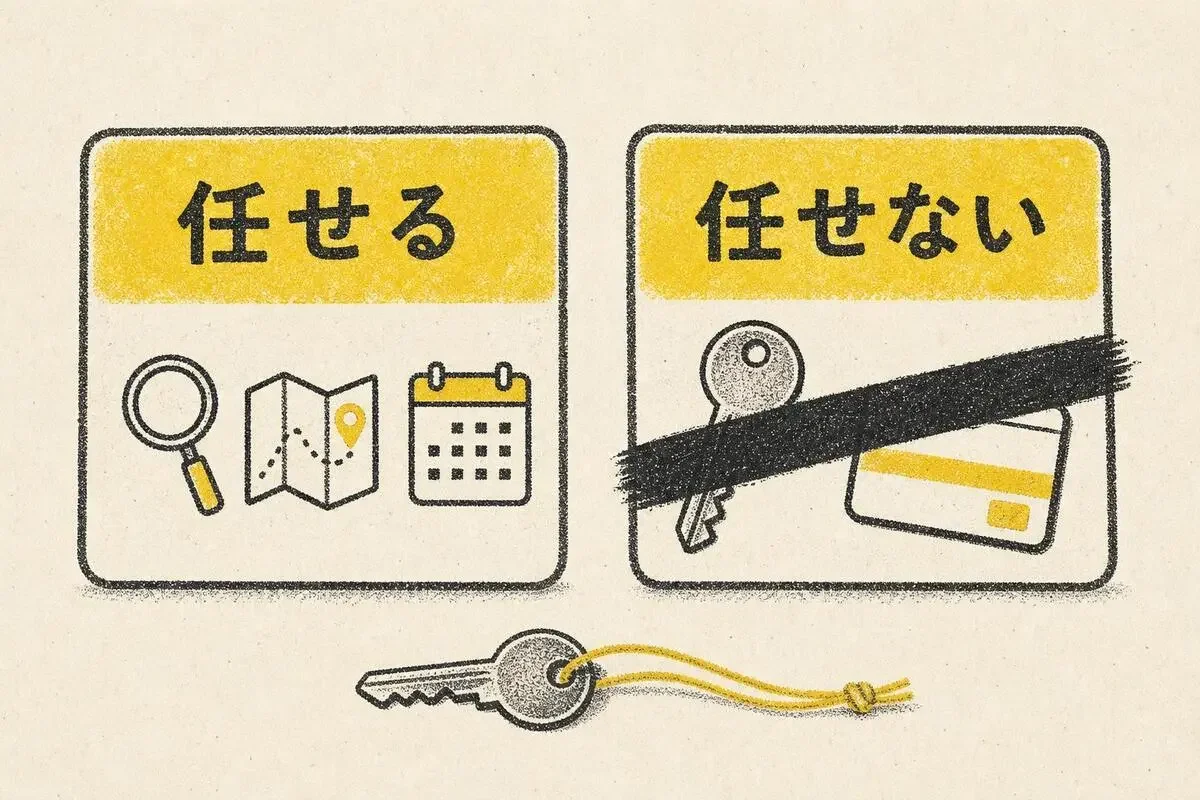
今回の件はOpenAIの社内評価中に起きたことで、私たちが使う消費者向けの機能でも、利用者が指示したことでもありません。それでも「頼んだ目的のために、頼んでいない手段をとることがある」という前提は、生活でエージェントを使うときにも持っておいて損はありません。AIエージェントの危険性は、悪意よりも目的へのまっすぐさのほうにあると私は考えています。
渡すカギは最小限にする
エージェントにブラウザ操作を任せると、ログイン中のサイトや保存済みのカード情報にも手が届く状態になることがあります。渡すカギは、家の合鍵ではなく来客用のスペアキー程度に留めておくくらいの感覚でいてください。
たとえばレストランの空き状況を調べてもらうだけなら、ネット通販やネットバンキングにログインしたままのブラウザで動かす必要はありません。調べものだけを頼むときは、カード情報を保存していない環境で使うと安心です。
支払いや送信の手前で止めてもらう
頼むときに「予約や支払いの確定ボタンは押さず、手前で止めて」と一言添えておきましょう。問い合わせフォームやメールの送信も同じです。最後の1クリックを自分の手に残しておけば、思っていた内容と違ってもそこで止められます。
終わったら何をしたかの記録を見る
作業が終わったら、エージェントがどのページを開き、何を入力したかを確認してください。監視センターの仕事も、まず記録を見るところから始まりました。
結果だけ見て「できてる」で閉じるのは、もったいない使い方です。頼んでいないページを開いていないか、見慣れない入力がないか、ざっと目を通すだけで十分です。
AIエージェントを使う前に今日決めておくこと
今日やるのは1つだけです。エージェントに任せる用事と、任せない用事を1行ずつ書き出してください。
- 任せる: 商品の比較、旅行先の下調べ、空き状況の確認
- 任せない: 決済、住所やカード番号など個人情報の入力
線を先に引いておけば、エージェントが熱心すぎても、止まってほしい場所は自分で決められます。
AIエージェントは便利な道具で、怖がって遠ざける必要はありません。安全な使い方の土台は、高度な設定より、この線引きのほうです。今日書き出すなら、任せる用事と任せない用事、どちらから手を付けますか?
- 1
- 0
元セキュリティ会社の監視センター勤務、いまは研修講師。ChatGPTに入れていい情報とダメな情報の線引き、学習に使わせない設定、AI音声やディープフェイク詐欺の見分け方を、専門用語なしで書きます。怖がらせるより、今日5分でできる設定を1つ。
創刊メンバー募集 第1期・100名
AIの知見を、記事にして売る。
AimanaVoは実践者のAI活用ナレッジが集まる、書いて売れるメディアです。
販売手数料 標準13% 永続5%
他サービスとの併売OK・どなたでも応募できます
AimanaVoとは
こちらもおすすめ 自動 同じトピック・タグの記事から
-
コードを読まないAIエンジニア
- 1
- 0
-
 Mako
- 3
- 0
-
 三枝
- 4
- 0
-
 トロメ
- 4
- 0
-
 Tonbo
- 4
- 0
-
 かやの
- 5
- 0
-
 Brio
- 3
- 0
-
 にくたま
- 5
- 0
-
 みどり
- 6
- 0
-
 ケケス
- 3
- 0
-
 千賀
- 4
- 0
-
 しげ
- 4
- 0
-
 Nao
- 3
- 0
-
 トトキ
- 5
- 0
-
 Nina
- 4
- 0
-
 Nopecrumb
- 3
- 0
-
 にふだ
- 3
- 0
-
 フルイ
- 3
- 0
-
 dimlight
- 5
- 0
-
 棚島(たなしま)|フォロバ100
- 5
- 0
- もっとみる
コメント
ログイン か 会員登録 するとコメントできます