焼肉きんぐの公式アプリで1,078万件、Gyazoで約2,362万件、ムラウチドットコムで約772万件、タイムズカーで約660万アカウント。2026年7月から10月上旬にかけて国内では不正アクセスの公表が途切れず続き、大阪公立大学ではランサムウェアとみられる攻撃で全授業が休講になっています。
この中に、あなたが会員登録したサービスはいくつありますか?
侵入口が公表されていない事案が一番多く、分かっているものは「公開しているWebの穴」「盗まれたID」「VPN」「委託先」「電話でだます手口」に分かれます。どこから入られたかで管理者のやることが変わり、何が漏れたかで利用者のやることが変わります。
不正アクセスの被害事例一覧、2026年7月から10月上旬
7月1日から10月6日までに公表された国内の事案を、公表日の順に並べました。件数は各社が公表した時点の数字で、多くは調査が続いています。
表は長いので、全部を読む必要はありません。ご自身が登録しているサービス名を、組織の列で探してください。見つかったら、その行の「何が起きたか」だけ読めば足ります。
件数は延べの数です。同じ人が複数のサービスに登録していれば重複して数えられるので、足し合わせても被害を受けた人数にはなりません。組織名のリンク先は当事者の発表で、それが確認できなかったものは報道やまとめ記事にしています。
7月に公表された事案
初報が6月以前で、7月以降に続報や調査報告が出た事案が3つあります。アフラック生命保険は7/13に第二報を出し、保険料の振替口座の情報が漏えいしたことを踏まえて金融機関と連携しています。KDDIのISP向けメールシステムの件は7/6に確定報告が出ていますが、私は件数を二次まとめでしか確認できていないので、ここには載せません。はてなは7/24に資金流出の調査報告書を公表しました。
8月に公表された事案
9月に公表された事案
10月6日までに公表された事案
渋谷区の件は、原因が公表されていません。窓口の手続きに遅れが出ていて生活に関わるので載せましたが、不正アクセスやサイバー攻撃によるものと決まったわけではありません。
不正アクセスの侵入経路はどこだったのか?
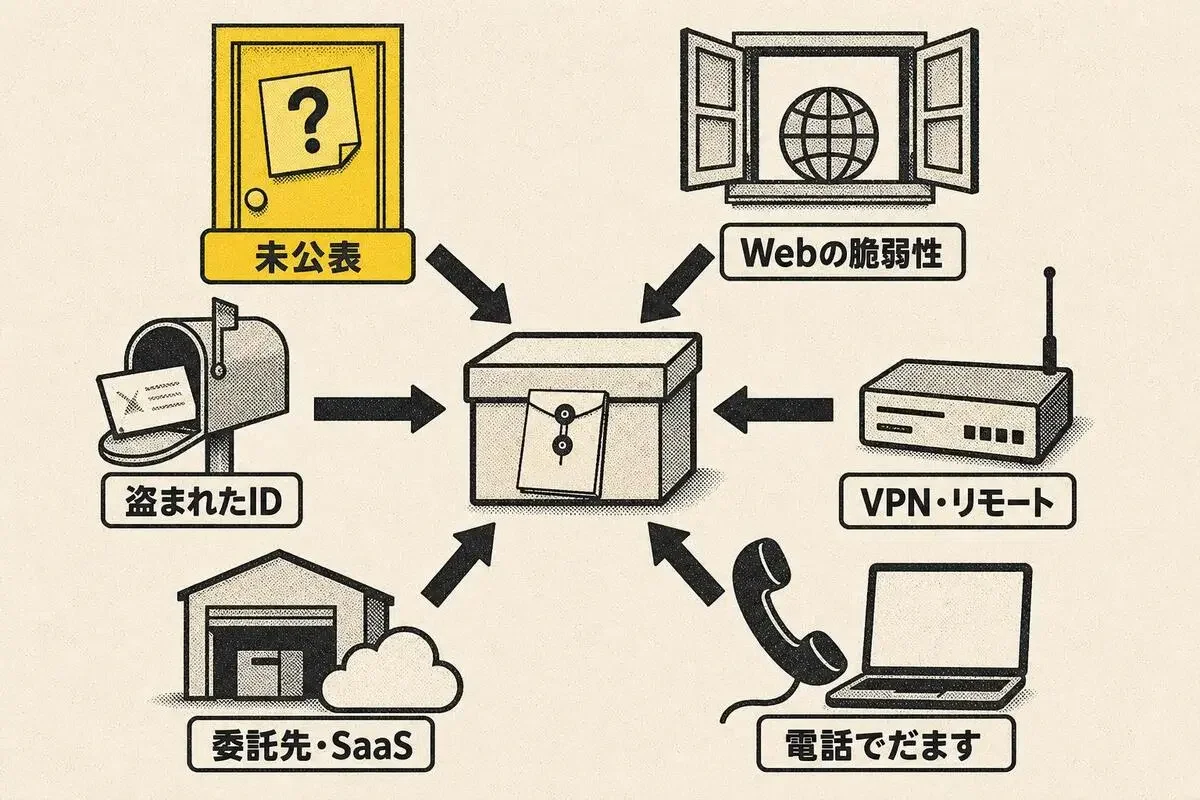
一覧の39件に、表に入れなかった事案の一部を加えて、公表された侵入口で分けると次のようになります。1件が複数に当てはまるときは重ねて数えていて、表にない事案も含むため、件数は表の行から数え直せない目安です。
利用者から見ると、侵入口が何であっても、最初に確かめるのは「何が漏れたか」です。経路は管理者の備えを決め、漏れた情報の種類が利用者の備えを決めます。
侵入口がまだ公表されていない事案が一番多い
件数が大きかった会員情報の漏えいのうち、9月末から10月初めに公表された事案の多くは、ここに入ります。焼肉きんぐは10月2日に不正アクセスを確認し、5日に公表した時点で「原因と経緯は調査中」でした。タイムズカー、セイコーマート、佐川急便、ヤマト運輸も、この区分です。
経路が書かれていないのは、隠しているからとは限りません。多くは、調査が終わる前に「漏れた可能性」を先に知らせた段階の公表です。ホワイトエッセンスは8月12日の初報から約2か月後、10月5日の調査結果で「予約サイトの脆弱性」と経路を明らかにしました。
経路が分からなくても、利用者が動けないわけではありません。焼肉きんぐも、漏れた情報の種類は公表されていて、調査中なのは原因だけです。
公開しているWebサービスやツールの脆弱性
経路が公表された中で目立つのが、インターネットに公開しているサーバーやツールの穴です。Gyazoは画像をアップロードするサーバーの脆弱性を使われ、外から任意のコマンドを実行されました。ムラウチドットコムはWebシステムの一部の脆弱性から複数のシステムに入られ、約772万件を持ち出されています。
自社で作ったものだけが入口になるわけではありません。VOISINGは利用していたBIツール(売上などのデータを集計して見るためのツール)の既知の脆弱性を、修正を当てる前に使われました。ApplyNowも、利用しているデータ分析ツールの脆弱性が原因だと公表しています。
スタディサプリの件は、少し種類が違います。登録済みのメールアドレスと未登録のものでシステムの反応が違う点を突かれ、3,687件について「このアドレスは登録されている」と第三者に知られた可能性があります。この手口はアカウント列挙と呼ばれ、パスワードは漏れていなくても、攻撃の下調べに使われることがあります。
盗まれたIDとパスワードでの不正ログイン
入口がシステムの穴ではなく、正しいIDとパスワードだった事案も同じくらいあります。カインドオルでは、ECプラットフォームの運営会社を装ったフィッシングメールに従業員が認証情報を入力してしまいました。2要素認証は無効で、顧客最大136,464名分の情報が一括でエクスポートされています。
イノベーションは、GitHubの認証情報が漏れ、それを使って入られました。日本経済新聞社はMicrosoft 365のアカウントから約9,000件のなりすましメールが送られ、別件でGoogle Workspaceにも7月下旬から不正ログインがありました。中部電力と共同通信社も、一部の認証情報やアカウントの不正利用です。
正しいIDで入られると、システムから見れば本人のログインと区別がつきにくくなります。日経のGoogle Workspaceの件はGoogleからの通知で、共同通信社は外部からの情報提供で判明しました。
つまり、パスワードだけで入れる状態は、会社のアカウントでも個人のアカウントでも弱点になります。個人でできる対策は、あとの章で絞ってお伝えします。
VPN機器とリモートデスクトップ
VPNは、社外から社内のネットワークに入るための入口です。デジタル庁のガバメントソリューションサービスでは、6月25日に保守運用担当者のアカウントで大量のファイルにアクセスする動きを検知し、7月9日に第三者がVPN機器の脆弱性を使って侵入していたと分かりました。公表は9月11日で、検知から約2か月半後です。
両毛システムズは8月12日、VPNのアカウントを悪用されて社内ネットワークに入られました。アカウントがどう盗まれたのかは公表されていません。
警察庁の令和8年上半期の統計では、ランサムウェアの感染経路が分かった36件のうち、VPN機器が18件、リモートデスクトップが9件でした。個別の公表では経路が分からない事案が多いのですが、統計の上ではVPN機器だけで半分を占めています。
利用者の目には触れない機器ですが、預けた情報が守られるかどうかは、こうした場所の更新にも左右されます。
委託先やSaaSから広がる被害
1つの会社が攻撃されると、その会社を使っている多くの組織に被害が広がります。Eストアーは、ショップサーブを使う店舗の購入者情報が延べ約885万件漏れ、利用していた店舗が相次いで公表しました。両毛システムズからは大東ガス、伊勢崎市、名張近鉄ガスへ、ApplyNowからは採用に使っていた自治体や企業へ広がっています。
大和証券の件では、問い合わせ管理サービスを提供する委託先のスカラコミュニケーションズのサーバーが、10月2日夜から3日朝にかけて不正アクセスを受けました。大和証券本体のシステムへの不正アクセスや、それによる不正取引は確認されていないとしています。
お知らせを出すのは、自分が登録した覚えのある会社とは限りません。宿泊予約管理の手間いらずのように、ホテルの予約者から見れば初めて聞く会社名の場合もあります。
電話と画面で人をだます手口
システムの穴を使わず、人に操作させた事案もあります。はてなでは、警察関係者を名乗る詐欺グループが経理部長の私用の携帯に電話をかけ、業務での利用が認められていない遠隔操作のアプリを業務PCに入れさせました。そのPCを外から操作されて送金され、確定した流出額は11億7,981万円です。
四街道市社会福祉協議会では、職員がサポート詐欺に遭いました。サポート詐欺は、パソコンの画面に偽の警告を出して電話をかけさせ、遠隔操作のアプリを入れさせる手口です。業務PCが約30分間遠隔操作され、サービス利用者33名の個人情報が漏えいした可能性があります。
だまされた人を責める話ではありません。外からの指示で業務PCに遠隔操作のアプリを入れられる状態だったことが、仕組みの側の問題です。
ランサムウェアとみられる被害で止まった、鉄道会社や大学、物流の窓口
ランサムウェアは、データを暗号化して使えなくし、元に戻す代わりに金銭を要求する攻撃です。情報が漏れるだけでなく、業務そのものが止まります。7月以降は、生活に近い窓口がいくつも止まりました。
利用者の側でできることは多くありませんが、止まっている間の再開時期や代わりの手続きは、各組織の公式のお知らせで確かめられます。大阪公立大学のように、期限が延びたものもあります。
ニチレイと日本交通は、自らランサムウェアとは公表していません。ニチレイはRansomHouse、日本交通はAiLockというグループの名前がリークサイト上の犯行声明に出ていますが、これは攻撃者側の主張で、どちらの会社も認めていません。REXTもRansomHouseが犯行を主張していますが、REXTは確認していません。
両毛システムズについても、SafePayが犯行を主張しデータを公開しましたが、両毛システムズは攻撃者として認めていません。大阪公立大学、京王電鉄グループ、鳥取県については、グループ名は分かっていません。
全国で見ても、件数は減っていません。警察庁によると、令和8年上半期のランサムウェアの被害報告は123件で、半期として過去最多です。調査や復旧の費用が分かった35件のうち21件は1,000万円以上で、4件は1億円以上かかっています。
情報漏えい被害で何が漏れたか、種類で変わる利用者のやること
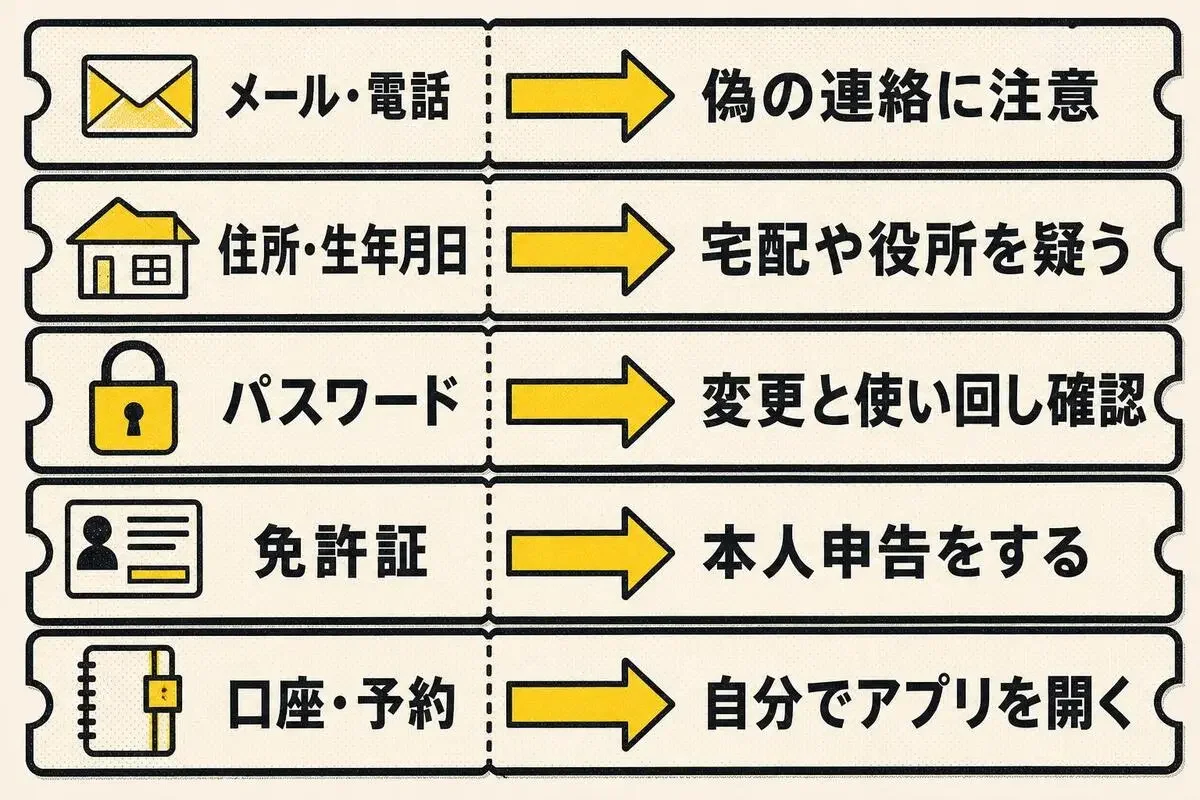
お知らせのメールが届いたら、最初に見るのは「何が漏れたか」の欄です。不正アクセスの被害でも、漏れた情報の種類によって、次に気をつけることが変わります。
あなたが使っているサービスの公表は、どの行に当てはまりますか?
メールアドレスと電話番号が漏れたとき
焼肉きんぐの公表では、パスワードや生年月日、決済情報は対象外とされています。それでも気をつけておきたいのが、偽のメールとSMSです。メールアドレスと電話番号がそろえば、送り先に困らないからです。
「お詫び」「返金」「ポイント付与」をうたう連絡が来ても、メールやSMSのリンクからは開かないでください。アプリやブックマークから公式サイトを開いて、同じお知らせが出ているかを確かめます。
送り主が知っている会社や人でも、安心はできません。日経の件では、実在する社員のアカウントから悪性サイトへ誘導するメールが約9,000件送られました。
住所と生年月日まで含まれていたとき
大起水産では、任意の登録項目だった住所と生年月日も対象になりました。佐川急便は、約100日分の荷物の送り主と届け先の氏名、住所、電話番号が流出した可能性があると公表しています。
住所が分かると、手紙や宅配の形をとった連絡が届く余地が生まれます。宅配業者や役所、自治体を名乗る連絡で、不在の再配達や手続きのために情報の入力を求められたら、届いたものからは動かないでください。公式のアプリや、自分で調べた電話番号から確かめます。これは起き得ることの話で、私が確認した範囲では、今回の件でそうした被害が出たという公表はありません。
暗号化されたパスワードが含まれていたとき
ホワイトエッセンスやEストアーでは暗号化されたパスワード、Gyazoではパスワードのハッシュ値(元に戻せない形に変換した文字列)が対象になりました。暗号化されていても、よく使われる短いパスワードほど、照合で当てられやすくなります。
そのサービスのパスワードを変えたら、同じパスワードを使っている他のサービスも思い出してください。漏れた側のサービスより、使い回した先のほうが被害が大きくなることがあります。確かめ方は、このあとの個人の対策のところで書きます。
免許証など本人確認書類が漏れたとき
タイムズカーでは約160万件で、運転免許証の画像などの本人確認書類が漏えいしました。顔、氏名、住所、生年月日が1枚にそろうので、本人になりすました申し込みの材料になり得ます。
信用情報機関に本人申告をしておくと、自分の名前でローンなどの申し込みがあったときに、申込先へ本人確認を促せます。報道によると、警察庁はこの件で運転免許証の再交付を申請できるとしています。
口座番号や予約情報が漏れたとき
公表されたなかで、情報漏えいとの関係が疑われる詐欺メッセージが実際に届いた例が手間いらずです。9月21日の深夜から、宿泊予約の内容を把握しているとみられるメッセージが、カード情報の再入力や支払いを求める形でWhatsAppやSMS、メールで予約者に届きました。会社は不正アクセスとの関係を確認中としています。
予約日やホテル名が合っていると、本物だと思いやすくなります。けれど、相手が自分の情報を知っていることは、本物である証明になりません。
大和証券の件では、顧客約11万人の氏名、メールアドレス、口座番号が漏れた可能性があります。大和証券は、漏れた情報だけでは口座へのアクセスや取引はできないとしています。口座番号を添えて「確認のため」と連絡が来たら、メールのリンクは使わず、自分で証券会社のアプリを開いてください。
どの種類に当たっていても、先に済ませておくと効く備えがあります。次の章で、事例から4つに絞ります。
個人の不正アクセス対策、この3か月の事例から絞った4つ
事例とつながる4つに絞りました。いま手元にあるスマホとパソコンから始められるものです。気になる1つから始めてください。
使い回しているパスワードを確かめる
同じパスワードを、いくつのサービスで使っていますか? 数えきれないなら、まず自分のパスワードが過去の漏えいに載っているかを確かめます。
Have I Been Pwned のパスワード確認は、パスワードを元に戻せない文字列(ハッシュ)に変え、その先頭5文字だけを送る仕組みです。送った5文字で始まる候補の一覧が返ってきて、一致するものがあるかは手元で照合します。パスワードそのものは外に出ません。
私の手元で、Macのターミナルからcurlでこの仕組みを使い、見本のパスワード5つを照合しました。このAPIは無料で、認証もいりません。1回の応答は0.33〜0.38秒で、返ってきた一覧は1回あたり2,005〜2,169行でした。
passwordqwerty123Passw0rd!Shiori2026k7#Vq9!mZr2$Lp8x(ランダム16文字)意外だったのは Passw0rd! です。大文字、数字、記号がそろっていて、多くのサイトの条件は満たします。それでも17万回以上、漏えいしたパスワードの一覧に載っていました。条件を満たすことと、漏れていないことは別の話です。
Shiori2026 は0回でした。けれど、名前と年を組み合わせた形は推測されやすく、0回は安全の証明になりません。この確認で分かるのは「過去の漏えいに載っているかどうか」だけです。
ブラウザからでも確認できます。載っていたパスワードは、使っているサービスすべてで変えてください。新しいパスワードは、パスワード管理アプリでサービスごとに別のものを作っておくと安心です。
二段階認証とパスキーをオンにする
カインドオルでは、2要素認証が無効だったスタッフアカウントの認証情報をフィッシングで盗まれ、顧客情報を一括で持ち出されました。パスワードだけで入れる状態だと、パスワードが漏れた時点で入口が開きます。
個人の口座でも起きています。金融庁の注意喚起によると、2026年8月にはインターネット取引で不正アクセスが39件、不正取引が25件あり、不正売買の額は約4億円でした。
まずはメールアカウント、証券口座、銀行のアカウントの順で設定します。パスキーが使えるサービスなら、パスキーにしておくと偽サイトにパスワードを入力させる手口に強くなります。
使っていない会員登録を退会する
大起水産では退会者も対象になり、タイムズカーでも退会者や入会手続きを終えていない人の情報まで含まれました。第一生命では、漏えいした可能性がある約12万人分のうち約7万人が退職者です。内勤職員は1967年以降の退職者までさかのぼります。
退会しても、データがいつ消えるかはサービスによります。それでも、使っていない登録を残し続ければ、漏れる可能性のある場所は減りません。
最後にログインしたのがいつか思い出せないアプリは、いくつありますか? スマホのアプリ一覧を眺めて、1つ退会するところから始めましょう。
電話で「アプリを入れて」と言われたら切る
はてなの件は、警察関係者を名乗る電話で遠隔操作のアプリを入れさせる手口でした。四街道市社会福祉協議会の件は、画面の偽の警告から電話をかけさせるサポート詐欺です。
警察や銀行、サポート窓口を名乗る相手から、電話でアプリを入れるように言われたら、その場で切ってください。画面に警告と電話番号が出ても、その番号にはかけません。迷ったときの見分け方は警察庁のサポート詐欺対策のページにまとまっています。
サーバーの不正アクセス対策、管理者が入口別に確認すること
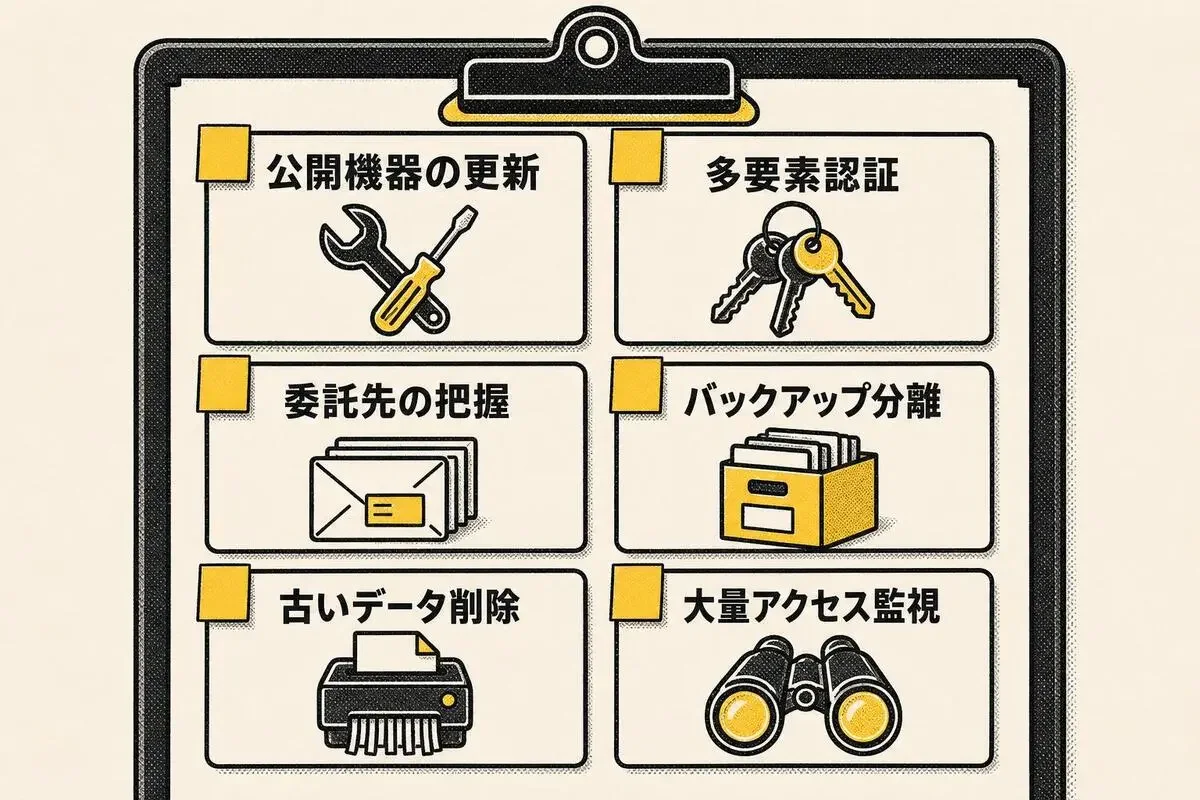
この章は、Webサービスやサーバーを運用する側の話です。一般の利用者の方は読み飛ばして、最後の続報の読み方に進んでかまいません。攻撃の手順には触れず、事例から確認しておきたい点に絞ります。
外に公開している機器とツールを棚卸しする
デジタル庁と両毛システムズはVPN、VOISINGはBIツール、Gyazoは画像アップロードサーバーが入口でした。共通するのは、インターネットから届く場所にあったことです。
自社が外に公開している機器やツールを一覧にして、それぞれの更新状況を確かめてください。この期間にJPCERT/CCは、NetScaler ADCとGateway、F5 BIG-IP、BIツールのMetabase、Ruby on Railsなどについて注意喚起を出しています。NetScalerの件は、実際に悪用されているとされています。
管理者とクラウドのアカウントに多要素認証を入れる
カインドオルのスタッフアカウント、日経のMicrosoft 365とGoogle Workspace、イノベーションのGitHub。いずれも、正しい認証情報で入られた事案です。
管理画面とクラウドの管理者アカウントには、多要素認証を必ず入れてください。偽のログイン画面に入力させるフィッシングを考えると、パスキーのような偽サイトに強い方式が向いています。ソースコードの置き場に認証情報やAPIキーを書き込んでいないかも、あわせて確かめておくと安心です。
委託先とSaaSに預けたデータを把握する
大和証券は問い合わせ管理、手間いらずの利用施設は宿泊予約、ApplyNowの利用者は採用の応募情報を、外部のサービスに預けていました。被害が出たのは自社のシステムではありません。
どのサービスにどの個人情報を預けているか、事故が起きたら誰から連絡が来るかを一覧にしておいてください。大和証券やEストアーを使う店舗のように、委託先の事故でも、利用者にお知らせを出すのは自社です。
ランサムウェアに備えてバックアップを切り離す
鳥取県では、主監視局のサーバーが暗号化されても、遠隔地に置いたバックアップ用の副監視局は無事でした。本番と同じネットワークから書き換えられるバックアップは、本番と一緒に暗号化されることがあります。
バックアップは本番から切り離した場所にも置き、実際に戻せるかを試しておいてください。戻す訓練をしたことがないバックアップは、いざというときに何日かかるか分かりません。
古いデータを持ち続けない
第一生命では約7万人の退職者、タイムズカーでは退会者や入会手続きを終えていない人、大東ガスでは2023年から2024年の過去のファイルが対象になりました。使っていないデータでも、残っていれば漏れます。
退会者や退職者のデータを、いつまで、何のために持つかを決めてください。決めた期間を過ぎたものは消す。それだけで、漏えいしたときの件数は小さくなります。
異常に自分で気づける仕組みを持つ
気づいたきっかけを並べると、自社で見つけた事案と、外から知らされた事案に分かれます。777CON-PASSは週次のアクセス負荷の監視で、セイコーマートは1件の不正な退会処理から気づきました。一方で日経のGoogle Workspaceの件はGoogleからの通知、中部電力は第三者機関からの情報提供、共同通信社は外部からの情報提供で判明しています。
スタディサプリのアカウント列挙や777CON-PASSの不正なリクエストのように、1回ずつは普通のアクセスと見分けにくいものもあると考えられます。同じ相手から短時間に大量の問い合わせや取得が続いたら気づけるよう、アクセスの量を見張っておいてください。
公表は「可能性」の段階で出す
利用者にとって困るのは、確認から公表までの間です。大起水産は9月15日に不正アクセスを確認し、公表は10月5日でした。デジタル庁は検知から公表まで約2か月半かかっています。
その間に偽の連絡が届いても、利用者には疑う手がかりがありません。経路が分からなくても「漏れた可能性がある情報」と「利用者に気をつけてほしいこと」を先に出し、経路が分かったら続報で書き足す。ホワイトエッセンスのように、初報と調査結果を分けて出す形で足ります。
不正アクセスの続報はどう読むか?
お知らせの言葉には段階があります。セイコーマートの「閲覧された可能性」は、見られたかもしれないという段階です。東京メトロの「閲覧、取得された可能性」は、外へ持ち出されたかもしれないという段階で、ムラウチドットコムの「外部に持ち出されたことを確認」は、可能性から確認に進んだ段階です。
焼肉きんぐのように「漏えい」と書かれていても、「公開や不正利用は確認されていない」と添えられていることがあります。確認されていないことと、起きていないことは別です。続報で言葉が「可能性」から「確認」に変わったら、その行のやることを1段上げてください。
件数も、続報で変わります。さくらインターネットは不正ログインの対象が583から951アカウントに増え、両毛システムズの件では委託元が順番に自分の件数を公表しました。延べの数なので、ニュースで大きな合計値を見かけても、その人数が被害に遭ったわけではありません。
この記事の一覧は、続報で侵入口や件数が分かったら、同じページで書き足していきます。
自分が使っているサービスの名前が一覧にあったら、そのお知らせを開いて「何が漏れたか」の欄だけ確かめてください。漏れた情報の種類が分かれば、やることは1つか2つに絞れます。今日は、その確認までで十分です。
- 5
- 0
元セキュリティ会社の監視センター勤務、いまは研修講師。ChatGPTに入れていい情報とダメな情報の線引き、学習に使わせない設定、AI音声やディープフェイク詐欺の見分け方を、専門用語なしで書きます。怖がらせるより、今日5分でできる設定を1つ。
創刊メンバー募集 第1期・100名
AIの知見を、記事にして売る。
AimanaVoは実践者のAI活用ナレッジが集まる、書いて売れるメディアです。
販売手数料 標準13% 永続5%
他サービスとの併売OK・どなたでも応募できます
AimanaVoとは
こちらもおすすめ
-
 ノック
- 2
- 0
-
 AIの見張り番しおり
- 2
- 0
-
コードを読まないAIエンジニア
- 9
- 0
-
AIの見張り番しおり
- 7
- 0
-
プロンプト画伯
- 6
- 0
-
 黒板とAI@直人
- 3
- 0
-
- 2
- 0
-
- 5
- 0
-
 ゆい@海外AI副業ラボ
- 7
- 0
-
- 10
- 0
-
 赤ペンのぶ
- 3
- 0
-
- 1
- 0
-
- 6
- 0
-
- 4
- 0
-
 gen
- 6
- 0
-
- 4
- 1
-
 ハル
- 1
- 0
-
- 10
- 0
-
 AI集客@ルイ
- 2
- 0
-
 にくたま
- 6
- 0
- もっとみる
コメント
ログイン か 会員登録 するとコメントできます