新世代のAIプロダクトや大型Webサービスがローンチされる際、ユーザー獲得(ユーザーアクイジション)の起爆剤として頻繁に採用されるのが「招待コード(Referral Program)」です。
一見すると「既存ユーザーが友人を紹介して報酬を得る」という至って健全なC2B/C2Cの仕組みに見えますが、プラットフォーム側の制度の設計(インセンティブ構造)とグローバル展開のタイムラグを巧みに突いた、極めて合理的かつ機動的な非公式代行ビジネスのフレームワークが存在します。
本稿では、世界展開するAIプラットフォームの裏で暗躍する
「招待コード代行スキーム」
のフレームワークを、システムおよびビジネスモデルの観点から構造解析します。
1. ビジネスモデル成立の前提条件(3つのバグと歪み)
このビジネスが成立するためには、プラットフォーム側に以下の3つの構造的特徴が存在する必要があります。
- 「一回限り・上限あり」の報酬設計例:「1アカウントにつき招待コードの入力は1回まで」「1つの招待コードで報酬を受け取れる上限は30人まで」。自力で上限までユーザーを集めるハードルが極めて高いため、ユーザー側に「誰かに代行してほしい」という強力なペイン(欲求)が生まれます。
- 公式課金プランとの圧倒的な価格差公式の月額サブスクリプションで付与されるリソース単価に対し、招待報酬の「非換金型リソース(トークンやポイント)」を裏からまとめて満額回収させた方が、ユーザーにとって10分の1以下のコストで済む価格非対称性が存在すること。
- グローバル展開における「段階的ロールアウト(時差)」サービスが国ごとに順次解禁されるため、国や言語ごとにユーザーの需要が立ち上がるタイミングがずれること。
2. アーキテクチャの全容(4つの共通レイヤー)
世界各国で同一のシステム構成を展開している代行フレームワークは、主に以下の4つの層で設計されています。
[フロントエンド: 言語別ディレクトリ (/ja, /es, /de...)]
         │
         ▼
[オーダー処理 & 決済レイヤー (Crypto / PayPal / P2P)]
         │
         ▼
[招待コード処理キュー (Queue Manager)]
         │
         ▼
[アカウントプール (自動生成Bot / クラウドワーカー / 捨てアカ)]
         │
         ▼
[対象プラットフォームのAPI / 登録エンドポイント]
レイヤー①:多言語コピペ型フロントエンド(先回りローカライズ)
- 単一の強力なドメイン配下に
/ja//es//de/といった言語パスを切るか、国別のミラー構造を採用。 - プラットフォームが新地域でサービスを開始した瞬間、SEO(検索エンジン最適化)とSNSトラフィックの受け皿として機能するよう、あらかじめ多言語の文言と構造化データを仕込んでおきます。
レイヤー②:パスワード非保持型のUI/UX
- 依頼主の「ログイン情報(ID/PASS)」は一切預かりません。必要なのは「招待コード(文字列)」のみ。
- セキュリティ上の心理的ハードルを極限まで下げることで、コンバージョン率(CVR)を大幅に引き上げます。
レイヤー③:アカウントプールの自動化と切り離し
- サービス側は「招待コードを入力できる資格を持ったアカウント」を大量に保持・生成しています。
- 依頼主からコードが渡されると、キュー(Queue)を介してプール内の別々のアカウントから順次コードを投入。公式システム上は「実在する別々のユーザーが登録した」ように見せかけます。
レイヤー④:自律型紹介(アフィリエイト)エンジン
- サイト内に「1B(無料)お試し」や「紹介リンク経由で友人が購入するとキックバック」という紹介プログラムを埋め込みます。
- これにより、利用したユーザー自らにX(旧Twitter)等のSNSでサイトの宣伝を行わせ、集客コスト(CAC)をゼロに近づけます。
3. 「時差(タイムラグ)」を突いたタイムツリー型グロース戦略
このビジネスの最も巧妙な点は、「開発コストを1度しかかけず、収益機会を国ごとに横展開する」というタイムツリー型のスケール戦略にあります。
[先行地域ローンチ (例: 北米)] ──► 初期システムの構築・アカウントプールの確保
           │
           ├─► [第2陣ローンチ (例: 欧州)] ──► 多言語パス切り替えでそのまま即時収益化
           │
           └─► [第3陣ローンチ (例: アジア)] ──► 既存インフラの使い回しで先回り回収
開発者は、最初の国でプラットフォームの招待APIの検証とアカウント自動生成ラインを構築してしまえば、あとはプラットフォームのグローバル展開スケジュールに合わせて、フロントエンドの言語設定を有効化していくだけで済みます。
4. 誰が得をして、誰がリスクを負っているのか?
このハック構造におけるステークホルダーごとの損益構造は以下の通りです。
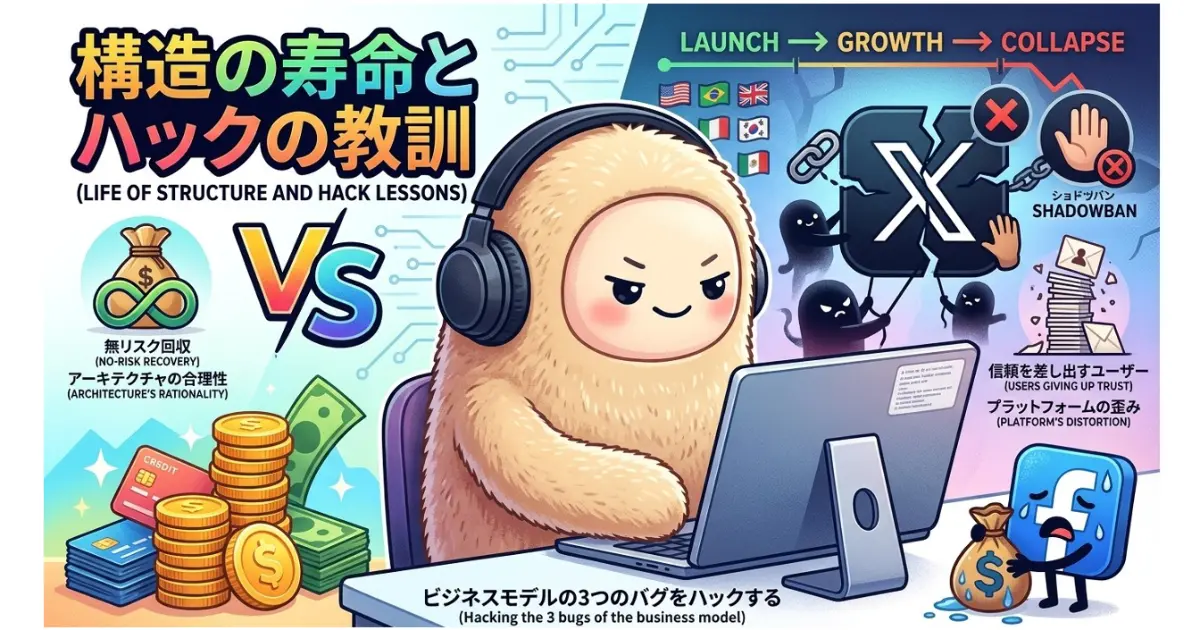
構造の寿命とハックの教訓
例えば、世界レベルで注目されている、Museだとしましょう。
このフレームワークは、Museのサポートを何もしていません。しかも「得られるもの・なし側」のX(旧Twitter)等のSNSが無料で利用できます。
かかる費用は、ドメイン名でしょうか。設計とコーディングは、LLMっぽいです。企画は本人のスキルっぽいです。代行は、私が皮肉を込めたサービス名称です。
想像の域ですが、アーリーアダプター感覚で、配られている方もいらっしゃると思います。時々この現象を見るので「どうなっているのかな?」とAIに聞いてみました。
実は「配らされている」が正しいのかもしれませんという、話しです。
まとめ
・勝者: 代行サイト(ノーリスクで現金を抜く)
・カモ: Xでコードを配り、安価なトークンと引き換えにアカウントの信用(シャドウバンリスク)を差し出すユーザー
・被害者: X(タイムラインのノイズ化)& Meta(トークンのコスト垂れ流し)
このような便乗型ビジネスは、プラットフォーム側が「電話番号認証の義務化」「高度なデバイス指紋によるBot検知」「招待インセンティブの廃止」などの対策を打つことで、ある日突然崩壊する「イタチごっこ」のビジネスでもあります。
しかし、プラットフォームが拡大する過程で必ず生じる「ルールの隙間」「制度の歪み」「言語・地域の時差」を瞬時に見抜き、最小限のシステム設計で最大の現金を回収するその機動力とアーキテクチャの合理性は、Webシステムの構造分析において非常に興味深いケーススタディと言えます。
- 3
- 0
道具の本質を掴み、言語化する実践記録を書きたい。海外で起業し、30年以上を国外で過ごす。専門は設計。OSSを掘る癖がある。DJとして、Salsoul から Def Jam、Death Row も掘り続けている。OSは、CP/Mからこの道に入る。
創刊メンバー募集 第1期・100名
AIの知見を、記事にして売る。
AimanaVoは実践者のAI活用ナレッジが集まる、書いて売れるメディアです。
販売手数料 標準13% 永続5%
他サービスとの併売OK・どなたでも応募できます
AimanaVoとは
こちらもおすすめ
-
 むみま
- 2
- 0
-
 bokuwalily
- 2
- 0
-
bokuwalily
- 2
- 0
-
 梢
- 4
- 0
-
むみま
- 3
- 0
-
むみま
- 4
- 0
-
むみま
- 9
- 0
-
bokuwalily
- 1
- 0
-
 えかさ@データサイエンス解析
- 3
- 0
-
bokuwalily
- 2
- 0
-
コードを読まないAIエンジニア
- 6
- 0
-
 しの
- 3
- 0
-
むみま
- 0
- 0
-
えかさ@データサイエンス解析
- 2
- 0
-
えかさ@データサイエンス解析
- 2
- 0
-
bokuwalily
- 0
- 0
-
bokuwalily
- 0
- 0
-
むみま
- 3
- 0
-
bokuwalily
- 0
- 0
-
bokuwalily
- 3
- 0
- もっとみる
コメント
ログイン か 会員登録 するとコメントできます