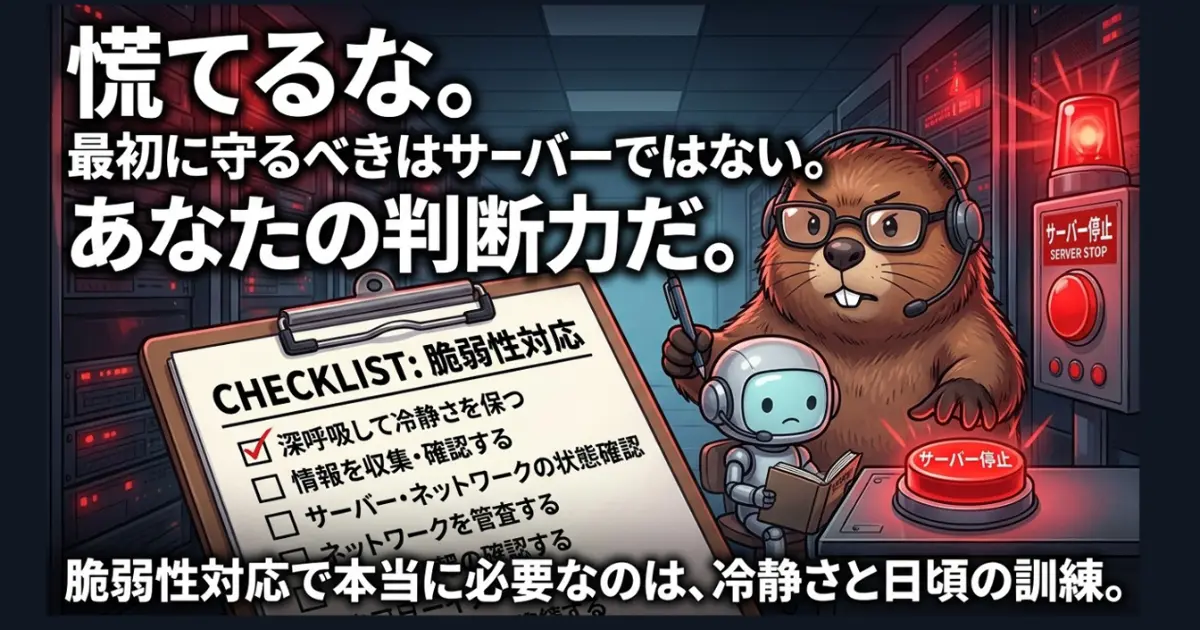
最近、PHPやWordPress関連の脆弱性が大きく報道される機会が増えました。
ニュースを見て不安になる人は少なくありません。しかし、脆弱性が見つかったことと、被害が発生したことは同じではありません。
むしろ注意すべきなのは、ニュースによって管理者自身が冷静さを失うことです。
セキュリティ事故で最初に失われるもの
それはサーバーでもデータベースでもありません。
判断力と注意力です。本当に試されるのは技術力ではなく精神力
緊急対応という言葉を聞くと、多くの人は技術を想像します。
パッチの適用。サーバー設定。ログ調査。もちろん重要です。
しかし実際の現場で最初に必要なのは、冷静さです。
深夜に通知が届く。SNSでは危険性が拡散している。
動画では「今すぐ対策しろ」と叫ばれている。その状態で管理画面を開き、慣れていない操作を始めてしまう。これが最も危険です。経験豊富な運用者ほど、まず状況を整理します。
焦って操作するより先に、「今わかっている事実は何か」を書き出します。冷静さは精神論ではありません。
重大なミスを防ぐための実務です。
「攻撃可能」と「被害発生」は違う
セキュリティ報道で見落とされがちなことがあります。それは、攻撃可能であることと、攻撃されたことは別問題という事実です。
脆弱性が見つかった。
だからといって、全員が被害を受けているわけではありません。
対象機能を使っていないケースもあります。

設定条件が一致しないケースもあります。
すでに修正版へ更新されているケースもあります。ところが、不安が強くなると、人は最悪の想像を現実だと思い込む傾向があります。だから、
情報を確認する。

事実と推測を分離する。
これが最初の仕事になります。
なぜ最初にサービスを止めるのか
一般利用者から見ると、サービス停止は敗北に見えるかもしれません。
しかし運用者にとっては違います。停止は防御の一種です。攻撃経路を遮断する。被害拡大を防ぐ。ログを保全する。そして何より、
運用者自身が冷静さを取り戻せる。冷静になれば、
確認手順を書き出せます。

優先順位も整理できます。

余計な作業も減らせます。
システムだけではありません。判断力も守られるのです。Jevのような判断専用モデルの併用も重要です。
ここで終わりではありません。
公開停止の判断そのものを否定するつもりはありません。
ただし、実際に侵害が確認されたのか、脆弱性への予防措置として停止したのかは、区別して整理しておく必要があると考えます。
公開停止は、落ち着いて行動をするための判断にすぎません。
セキュリティ事故のあとに現れる「恐怖ビジネス」
大規模な脆弱性が報道されると、インターネット上には無数の対策情報が現れます。その中には有益な情報もあります。
一方で、不安を刺激することで注目を集める情報も少なくありません。
「全サイトが危険です」「今すぐこのプラグインを導入してください」「対策しなければ乗っ取られます」
こうした言葉は非常に強い反応を生みます。しかし、本当に見るべきなのは警告の大きさではありません。運用の現実性です。
実際、バックアップ系プラグインそのものにも脆弱性は存在します。
WPvivid Backup & Migrationでは、未認証のファイルアップロードからリモートコード実行につながる重大脆弱性が報告されました。
また、All-in-One WP Migration and Backupでも、サイト乗っ取りにつながる高深刻度の脆弱性が報告されています。つまり、
バックアッププラグインを入れれば安心ではない。
セキュリティプラグインを入れれば安全でもなかった。
「データが流出たので」と偽のメールが増える、二次的な構造とも似ています。
「まずバックアップ」が危険な理由
事故が起きると、まずバックアップを取りましょうという助言をよく見かけます。原則として正しい考え方です。
しかし、ここには大きな落とし穴があります。普段やっていない人が、緊急時に突然やろうとすることです。2度言います。
普段やっていない人が、緊急時に突然やろうとすることです。
データベースの容量はどれくらいか。ファイルサイズは何GBあるのか。保存先の空き容量は十分か。復元方法は把握しているか。
これらを知らないまま始めると、新しい問題が発生します。
緊急時の作業は訓練された作業の再現でなければなりません。いまバックアップを体験する時間ではありません。
ぶっつけ本番で成功するようなものなのか?
と冷静になることの方が、優先順位が上がります。
普段の問題は普段解決する
今回のような出来事が教えてくれるのは、脆弱性そのものではありません。
日常運用の重要性です。
例えば、
- PHPを定期的に更新する(脆弱性の対応は特別な話しではない)
- WordPress本体を更新する(OSのupdateと同じ)
- プラグインを整理する(使わないで済むのが本当)
- 不要機能を削除する(ここはJev判断モデルより人間)
- バックアップを確認する(何をバックアップするのか)
- 復元テストを行う(復元できなければ無いのと同じ)
これらは特別な対策ではありません。平時の習慣です。
そして実際には、
こうした地道な作業こそが最も効果の高いセキュリティ対策になります。
WordPress運営者が見落としやすいこと
脆弱性報道ではPHP本体が話題になります。しかし現実には、
問題の入口はもっと身近な場所にあります。
更新されていないプラグイン。

作者の活動が止まったテーマ。

長年放置された拡張機能。

複雑化した依存関係。
これらが積み重なり、管理者自身も全体を把握できなくなります。一部分だけ更新しても十分ではありません。
システムは全体で運用されるからです。
ここから先は有料エリア
この先に 2,625文字 が続きます。
¥500
残り5部
7 人がいいね
- 7
- 0
道具の本質を掴み、言語化する実践記録を書きたい。海外で起業し、30年以上を国外で過ごす。専門は設計。OSSを掘る癖がある。DJとして、Salsoul から Def Jam、Death Row も掘り続けている。OSは、CP/Mからこの道に入る。
創刊メンバー募集 第1期・100名
AIの知見を、記事にして売る。
AimanaVoは実践者のAI活用ナレッジが集まる、書いて売れるメディアです。
販売手数料 標準13% 永続5%
他サービスとの併売OK・どなたでも応募できます
AimanaVoとは
こちらもおすすめ
-
 むみま
- 7
- 0
-
 にくたま
- 4
- 0
-
むみま
- 4
- 0
-
むみま
- 4
- 0
-
むみま
- 9
- 0
-
むみま
- 5
- 0
-
むみま
- 3
- 0
-
むみま
- 5
- 0
-
むみま
- 5
- 0
-
 ポスプロ番頭@てつお
- 4
- 0
-
むみま
- 9
- 0
-
コードを読まないAIエンジニア
- 9
- 1
-
プロンプト画伯
- 4
- 0
-
 ゆい@海外AI副業ラボ
- 8
- 0
-
- 1
- 0
-
- 6
- 0
-
- 10
- 0
-
- 6
- 0
-
 タツヤ
- 6
- 0
-
タツヤ
- 11
- 1
- もっとみる
コメント
ログイン か 会員登録 するとコメントできます